회사 개요 #
디피-헬만 키 교환(DH) 은 안전하지 않은 채널을 통해 연결된 두 컴퓨터 간에 개인 키를 생성하는 방법입니다.
클라이언트가 보안 웹 서비스에 연결을 시작하면 SSL 협상이 진행되어 공개 키가 교환되고, 두 당사자는 통신 중 사용할 키와 암호에 대한 합의에 도달합니다.
이 그림 은 색상을 통해 협상이 어떻게 진행되는지 완벽하게 설명합니다. 두 통신 노드가 계산한 큰 난수를 사용하면 어떻게 작동할지 상상해 보세요.
로드 밸런서에서 어떻게 사용되는가 #
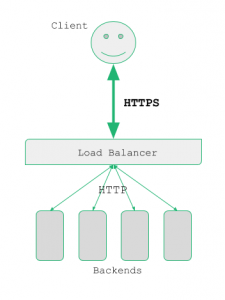
로드 밸런서는 SSL 오프로드 작업을 수행할 때 다음 형식으로 SSL 서비스를 생성합니다.
Zen Load Balancer는 dhparam 옵션 과 함께 OpenSSL 도구를 사용하여 Diffie-Hellman 키를 생성합니다. 전체 옵션에 대한 자세한 내용은 여기를 참조하십시오.
Zen Load Balancer에서 SSL 오프로드 팜(HTTPS 리스너가 있는 HTTP 프로필 ) 을 생성하려면 다음과 같은 모범 사례를 준수하여 Diffie-Hellman 키를 생성해야 합니다. 이렇게 하면 안정적인 키 생성이 보장됩니다.
1. 최소 키 길이는 2048비트입니다. 길이가 길어질수록 적정 시간 내에 복호화가 더 어려워집니다.
2. 여러 SSL 서비스 간 통신을 끊기 어렵게 만들고 모든 팜의 보안을 고립시키기 위해 SSL 팜당 DH 키를 하나씩 사용합니다.
3. 무작위 생성에서는 예측 가능성이 낮으므로 의사소통을 중단하기가 더 어렵습니다.
Diffie-Hellman 키 생성은 난수 생성에 너무 많은 시간이 걸릴 수 있기 때문에 일반적으로 계산적으로 비용이 많이 드는 과정이지만, 이를 통해 SSL 서비스에 대한 보안이 보장됩니다.
참고자료 #
https://en.wikipedia.org/wiki/Diffie%E2%80%93Hellman_key_exchange
http://mathworld.wolfram.com/Diffie-HellmanProtocol.html


