회사 개요 #
KRACK 공격은 WPA2 취약점 을 이용한 공격으로, 공격자가 무선 연결을 악용하여 무선 통신을 해독하고 탈취함으로써 숨겨진 데이터를 노출시킬 수 있습니다. WPA1 및 WPA2를 사용하는 모든 장치가 영향을 받으며, 특히 안드로이드 6.0 이상을 사용하는 모바일 기기에서 이 취약점을 악용하기가 더욱 쉽습니다.
WPA2는 네트워크 계층에서 인증 및 암호화를 제공하는 네트워크 프로토콜이지만, 전방향 비밀성(forward secrecy)이 부족하여 마스터 암호를 알아낸 사람은 누구나 아래 그림과 같이 WPA를 사용하는 Wi-Fi 네트워크 , PPP , VPN 또는 기타 네트워크 캡슐화를 통해 모든 데이터를 읽을 수 있습니다.
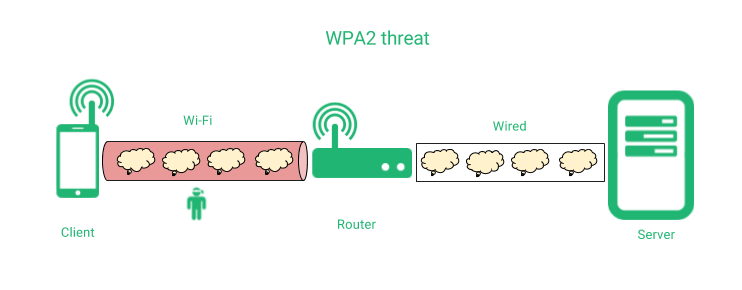
중간자는 연결 초기화 중에 수행되는 통신 핸드셰이크 중에 패킷을 다시 주입하여 연결을 하이재킹하고, 통신을 통해 HTTP 바이러스, 랜섬웨어 주입 또는 기타 악성 콘텐츠를 적용할 수 있습니다.
이러한 취약성으로 인해 데이터가 유출되는 것을 방지하기 위해 네트워크 계층이 암호화되어 있든 없든 클라이언트와 애플리케이션 서버 간에 지점 간 보안 채널을 보장하는 애플리케이션 보안 계층 보호를 포함하는 것이 좋습니다(아래 그림 참조).
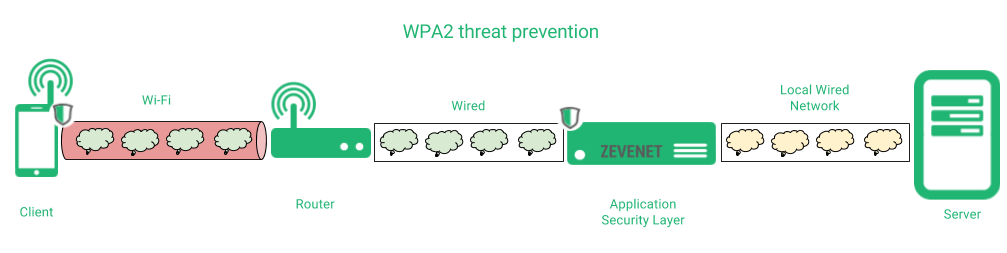
이 경우 우리는 다음을 제안합니다. 애플리케이션 보안 계층 클라이언트와 클라이언트 간의 모든 데이터를 보장합니다. RELIANOID 완벽하게 보호되므로 공격자는 무선 연결이 하이재킹되더라도 데이터를 유출할 수 없습니다. 마지막으로, RELIANOID 실제 애플리케이션 서버는 네트워크 아키텍처에 따라 일반이거나 암호화될 수 있습니다.
통신 데이터를 보호하기 위한 권장 사항은 다음과 같습니다.
1. 예를 들어 애플리케이션 보안 장치를 사용하여 애플리케이션 및 서버에 대해 기본적으로 전송 계층 보안을 구축합니다. 이 장치는 부하 분산 및 고가용성 기능을 추가로 제공합니다. RELIANOID해당 옵션은 일반 프로토콜 대신 HTTPS, SSH, SFTP, SMTPS, IMAPS 등의 프로토콜을 통해 통신을 구현합니다. RELIANOID 또한 이러한 서비스에 대한 인증서를 쉽게 관리할 수 있습니다.
2. 제공되는 모든 지원 서비스를 통해 보안 패치 및 권고 사항을 적용하여 애플리케이션 보안 계층을 최신 상태로 유지하십시오 . 또한, 취약한 암호화 방식 및 구성을 탐지하고 수정하는 도구가 제공되어 높은 수준의 보안을 유지하면서 서비스를 운영할 수 있습니다.
3. 애플리케이션 보안 계층을 구현하면 인터넷을 통해 공개되어서는 안 되는 모든 개방 포트, 네트워크 또는 서비스를 숨기고 위장할 수 있으며, DoS 공격, TCP 플러딩, 악성 호스트 및 가장 일반적인 공격으로부터 모든 서비스를 보호하는 침입 방지 및 탐지 시스템 모듈을 활성화할 수 있습니다.
시험 RELIANOID or 최대한 빨리 여기를 클릭해주세요.


