회사 개요 #
FortiADC는 Fortinet에서 개발한 애플리케이션 전송 컨트롤러입니다. 애플리케이션 보안, 트래픽 관리, 그리고 서버에서 실행되는 애플리케이션의 가용성을 제공하는 것을 목표로 합니다. 하지만, RELIANOID 클라우드 배포 및 가용성에 있어 우위를 점합니다. 다음을 통해 클라우드 계정을 생성할 수 있습니다. ZVN클라우드또는 노드를 직접 배포합니다. AWS 또는 Microsoft 하늘빛 시장.
차세대 보안 기능, 레이어 4 및 7 로드 밸런싱, 글로벌 로드 밸런싱, 링크 로드 밸런싱 등을 갖춘 더욱 유연한 ADC가 필요하시다면, 이 글을 계속 읽어주세요. 이 글에서는 FortiADC의 개념과 이를 활용하여 유사한 구성을 구현하는 방법을 살펴보겠습니다. RELIANOID ADC.
사전 조건 #
FortiADC에서 마이그레이션하기 전에 필요한 전제 조건은 다음과 같습니다. RELIANOID ADC.
- 인스턴스 RELIANOID ADC는 워크스테이션, 베어 메탈, 가상 환경 또는 다음과 함께 설치되어야 합니다. ZVN클라우드. 온프레미스 배포의 경우 평가를 요청하세요.
- 웹 그래픽 인터페이스에 액세스할 수 있어야 합니다. 그렇지 않다면 빨리 따라오세요 설치 설명서.
- FortiADC에 대해 잘 알고 있어야 하며, 해당 개념에 대해서도 잘 알고 있어야 합니다.
- 가상 서버를 생성할 수 있어야 합니다. RELIANOID. 다음 가이드를 따르세요. 레이어 4 및 레이어 7 가상 서버 구성.
기본 개념 #
링크 로드 밸런싱: 링크 부하 분산은 네트워크 트래픽을 여러 개로 분산하는 것을 의미합니다. WAN 연결 또는 ISP는 네트워크 성능을 최적화하고 안정성을 높이기 위해 여러 ISP로의 업링크를 이중화하여 안정성을 확보합니다. 한 ISP에 장애가 발생하면 사용 가능한 서비스로 장애 조치(failover)가 이루어집니다. RELIANOID 링크 부하 분산을 위한 내장형 업링크 장애 조치 시스템을 제공합니다. DSLB.
글로벌 로드 밸런싱: 글로벌 로드 밸런싱은 다양한 지리적 위치에 위치한 여러 데이터 센터의 여러 서버 또는 리소스에 네트워크 트래픽을 분산하여 해당 지역의 클라이언트에게 더 나은 사용자 환경을 제공하는 것을 말합니다. RELIANOID 데이터 센터 간 부하 분산을 위한 강력한 솔루션을 제공합니다. GSLB 기준 치수.
고가용성: 고가용성은 시스템, 애플리케이션 또는 서비스가 최소한의 다운타임으로 작동하고 사용자가 액세스할 수 있는 상태를 유지하는 능력입니다. 장애 발생 시 시스템이 자동으로 백업 또는 보조 리소스로 전환할 수 있도록 하는 장애 조치 메커니즘을 구축하여 고가용성을 달성할 수 있습니다. HA는 다음을 통해 달성할 수 있습니다. 클러스터 in RELIANOID ADC.
서버 부하 분산: 개인 로컬 네트워크 내에서 들어오는 웹 트래픽의 부하를 분산하는 것을 말합니다. RELIANOID 제공 LSLB 로컬 트래픽의 부하 분산, 검사 및 제어를 위한 모듈입니다.
서버 풀: 서버 풀은 특정 서비스나 애플리케이션을 제공하기 위해 함께 작동하도록 구성된 실제 서버 그룹입니다. 서버 풀은 다음과 같이 구성할 수 있습니다. RELIANOID ADC를 생성하여 예배.
로깅 및 보고: 로깅 및 보고 기능을 사용하면 로드 밸런서와 풀의 서버의 성능을 추적하고 분석할 수 있으며, 여기에는 수신 트래픽, 리소스 사용, 오류 등의 정보가 포함됩니다. RELIANOID 로깅 시스템을 제공합니다 시스템 >> 로그보고를 위해 액세스할 수 있습니다. 시스템 >> 알림. 알림에는 다음이 포함됩니다. 이메일 알림.
보안 : 모든 웹 기반 애플리케이션에는 로드 밸런서로 들어오는 트래픽을 모니터링하고 필터링하여 악성 트래픽을 제거하거나 지정된 지리적 위치에 대한 접근을 허용하는 보안 시스템이 필요합니다. 이 기능은 다음을 통해 구현할 수 있습니다. IPDS 모듈 사용 시 RELIANOID. 이 모듈은 다음을 제공합니다. WAF, 서비스 거부 보호, RBL예산 및 블랙리스트.
실제 서버: 실제 서버는 서버 풀의 일부이며 요청 처리 및 전달을 담당하는 물리적 또는 가상 서버입니다. 이러한 서버는 클라이언트에 제공되는 애플리케이션이나 서비스를 실행합니다. 실제 서버는 다음과 같습니다. 백엔드 in RELIANOID ADC.
가상 서버: 가상 서버는 웹 트래픽을 수신하고 해당 트래픽을 적절한 서버 풀이나 서비스에 분산하기 위한 리스너, IP, 포트를 갖춘 프런트엔드 인터페이스입니다. RELIANOID 유사한 기능을 제공합니다 농장.
상태 점검: 백엔드의 가용성과 백엔드가 제공하는 서비스를 모니터링하는 명령입니다. ICMP 또는 사용자 지정 HTTP 명령을 실행하여 서비스 가용성을 추적합니다. RELIANOID 사전 로드된 Health 메커니즘과 사용자 정의 상태 검사를 수행하는 방법을 모두 제공합니다. 농장 수호자.
구성 예: 링크 부하 분산 #
호스트 서버에 프로세스와 요청이 집중되면, 이러한 요청에 신속하게 응답하여 네트워크 병목 현상과 성능 저하를 방지하기 위해 여러 WAN을 통해 트래픽을 분산하는 아웃바운드 전략을 활용해야 합니다. 이 아웃바운드 전략에는 업링크 로드 밸런싱이 필요합니다. 비용 측면에서는 고비용 링크 하나 대신 저비용 인터넷 링크를 여러 개 사용하면 인터넷 대역폭 비용을 절감할 수 있습니다.
Zevenet과 Fortinet 모두 링크 로드 밸런싱 기능을 제공합니다. Zevenet의 링크 로드 밸런싱 기능은 ADC 패키지의 일부이며 DSLB 모듈을 통해 제공됩니다.
FortiGate 구성을 기반으로 Zevenet ADC로 액티브-액티브 업링크 부하 분산을 구성합니다.
포티넷 구성 #
이러한 Fortinet 구성은 Fortinet에서 Uplink 구성을 마이그레이션할 때 기반 역할을 합니다. RELIANOID여러분이 이미 이러한 내용을 잘 알고 있다고 가정하면, 따라가기가 더 쉬울 것입니다.
게이트웨이 링크 추가 #
- 링크 로드 밸런싱 >> 링크 그룹 >> 게이트웨이.
- 입력 이름 예를 들어 WAN1, WAN2, ISP1 또는 ISP2와 같이 라우터를 식별합니다.
- 라우터를 입력하세요 IP 주소.
- 선택적으로 상태 점검 활성화.
- 설정 인바운드 대역폭.
- 설정 아웃바운드 대역폭.
- 세트 인바운드 스필오버 임계값.
- 아웃바운드 스필오버 임계값을 설정합니다.
- 클릭 찜하기 버튼을 클릭합니다.
링크 그룹 추가 #
- 링크 로드 밸런싱 >> 링크 그룹.
- 입력 이름 그룹을 식별합니다.
- 엔터 버튼 주소 유형 IPv4로.
- Active-Active 구성의 경우 다음을 선택하세요. 경로 방법: 가중 라운드 로빈.
- 사용 근접 경로.
링크 멤버 추가 #
- 링크 멤버 섹션에서 클릭하세요 새로 만들기.
- 입력 이름 회원을 식별합니다.
- 를 선택 게이트웨이 첫 번째 링크에 대한 링크입니다.
- 할당 무게 1 중 하나를 선택하고 저장 버튼을 클릭하세요.
- 2번째 링크 멤버를 추가하려면 이 절차를 반복합니다.
- 클릭 찜하기 링크 그룹을 저장하려면 버튼을 클릭하세요.
링크 정책 추가 #
- 링크 부하 분산 >> 링크 정책.
- 이전에 생성한 링크 그룹을 선택하십시오. 기본 링크 그룹.
- 클릭 찜하기 버튼을 클릭합니다.
- 클릭 새로 만들기 새로운 정책을 추가합니다.
- 선택 Ingress 인터페이스.
- 선택 소스 유형 주소 및 출처 어떤 것으로서든.
- 선택 대상 유형 서비스로 선택하고 공통.
- 선택 그룹 유형 그룹을 링크로 만들고 이전에 만든 그룹을 사용합니다.
- 클릭 찜하기 버튼을 클릭합니다.
RELIANOID 구성 #
이 섹션에서는 업링크 부하 분산을 구성합니다. RELIANOID ADC. 아웃바운드 트래픽을 리디렉션하려는 서로 다른 ISP의 라우터가 최소 2개 있다고 가정합니다. 이는 액티브-액티브 연결인지 액티브-패시브 연결인지에 따라 달라집니다.
명령:
별칭 이름 만들기 #
- 네트워크 >> 별칭 >> IP 별칭 만들기.
- 입력 IP 주소 첫 번째 라우터의.
- 입력 이름 쉽게 식별할 수 있죠.
- 클릭 신청 버튼을 클릭합니다.
- 2번째 라우터에 대한 별칭 이름을 추가하려면 이 과정을 반복합니다.
DSLB 팜 만들기 #
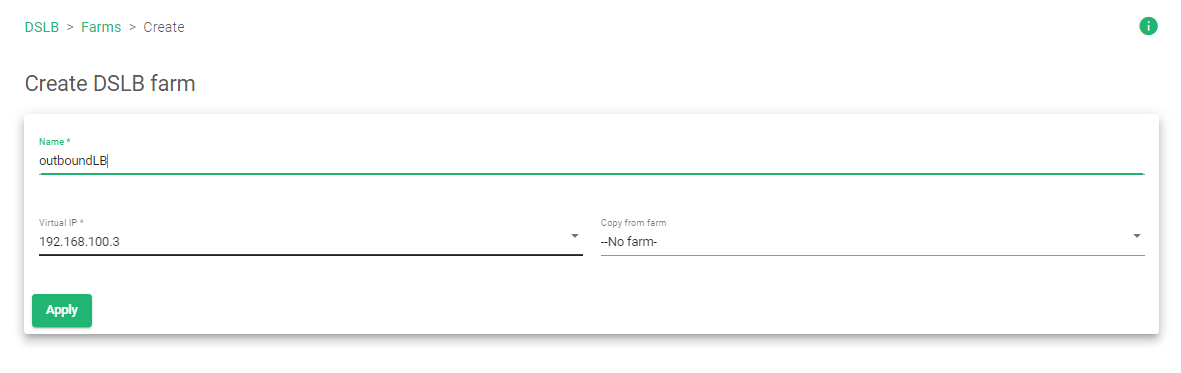
- DSLB >> 농장 >> 농장 만들기.
- 입력 이름 이 농장을 쉽게 식별할 수 있습니다.
- 선택 가상 IP 주소. 이 IP 주소는 로드 밸런서의 게이트웨이 역할을 합니다.
- 클릭 신청 버튼을 눌러 구성을 저장합니다.
서비스 생성 #
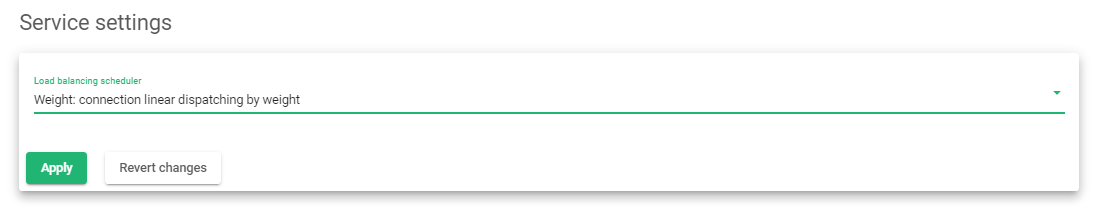
- 온 클릭 서비스 탭.
- Active-Passive 구성의 경우 로드 밸런서 스케줄러를 다음과 같이 선택합니다. 우선순위: 항상 가장 우선적으로 사용 가능한 연결이 구성에서는 Active-Active 설정을 구성합니다. 무게: 무게에 따른 연결 선형 파견.
- 클릭 신청 버튼을 눌러 구성을 저장합니다.
백엔드 추가 #
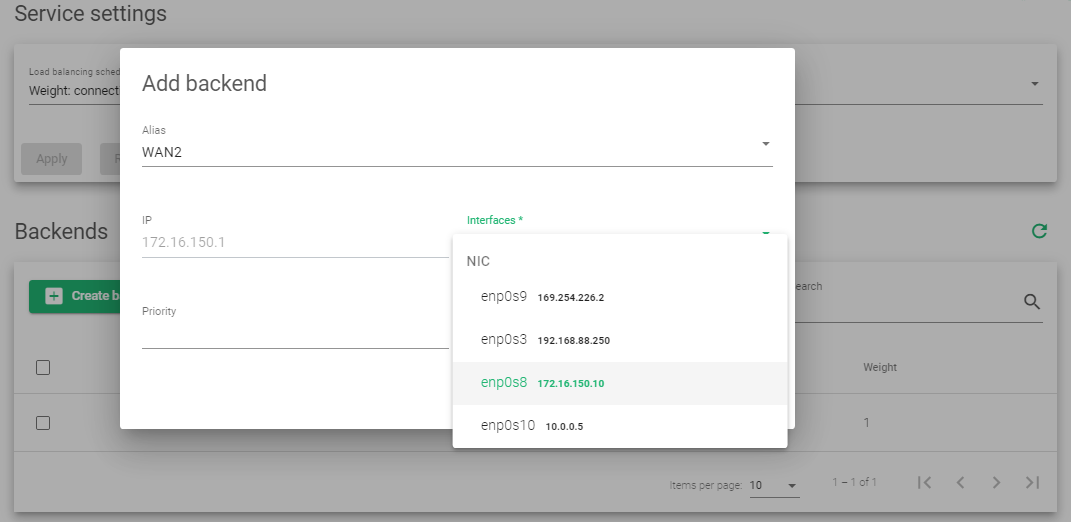
- 백엔드 섹션에서 다음을 클릭하세요. 백엔드 생성 버튼을 클릭합니다.
- 내 별명 섹션에서 첫 번째 ISP 또는 첫 번째 라우터의 별칭 이름을 선택합니다.
- 선택 인터페이스 첫 번째 라우터의.
- 클릭 신청 버튼을 클릭합니다.
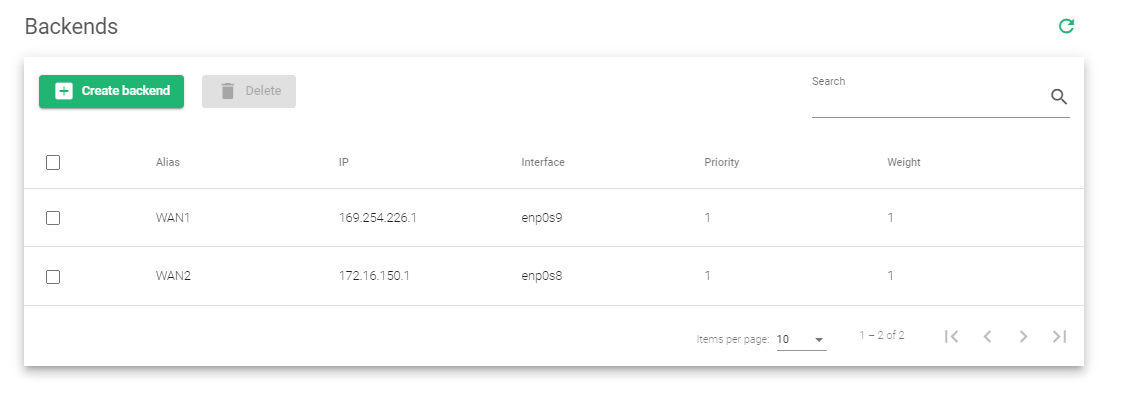
- 두 번째 라우터를 추가하려면 이 과정을 반복하세요. 기본값은 우선 중량(평량) 1입니다.
- 오른쪽 상단 모서리에서 다음을 찾으세요. 행위 녹색 재생 버튼을 클릭하여 농장을 활성화하세요.
업링크 부하 분산에 대한 더 많은 리소스, 아키텍처 및 디자인 RELIANOID, 읽다: 업링크 로드 밸런싱을 위한 빠른 시작 가이드.
구성 예시: 보안(WAAP)/구성 #
WAAP는 웹 애플리케이션과 API를 사이버 위협으로부터 보호하는 보안 시스템입니다. WAAP는 자동화 및 머신러닝과 같은 첨단 기술을 사용하여 SQL 삽입, 크로스 사이트 스크립팅 및 기타 일반적인 공격을 포함한 악성 트래픽을 탐지하고 차단합니다. 와프 애플리케이션 계층 방화벽, DoS(서비스 거부) 보호, 침입 방지 등의 기능을 갖추고 있습니다. 이러한 고급 기능은 더욱 강력하고 포괄적인 보안 솔루션을 제공합니다. RELIANOID IPDS 모듈을 통해 WAAP를 구현합니다.
Fortigate를 사용하여 Fortinet 보안 구성을 설명하고 유사한 기능을 구현하는 방법을 설명합니다. RELIANOID이 예에서는 다음에 초점을 맞출 것입니다. WAF.
포티넷 구성 #
이는 우리가 생성할 Fortinet 구성의 기반입니다. RELIANOID WAF 구성. 이러한 구성에 액세스하려면 FortiADC에 연결할 별도의 제품인 FortiGate를 설치하세요.
명령
- 시스템 >> 설정.
- 스크롤하여 검사 모드 섹션, 변경 흐름 기반 에 대리를 클릭하고 신청 버튼을 클릭합니다.
- 검사모드 변경 후 클릭 보안 정책 >> 웹 애플리케이션 방화벽.
- 내 서명 표에서 토글 버튼을 클릭하여 모든 형태의 WAF 보호를 활성화합니다. 여기에는 다음이 포함됩니다. SQL 주입, 일반적인 공격, 트로이 목마, 알려진 악용 사례, 나쁜 로봇등
- 내 제약 테이블, 제약 조건을 활성화하여 제한 콘텐츠 길이, 헤더 길이, 총 URL 매개변수 길이등
- 아래로 스크롤 HTTP 메서드 정책 적용.
- 할당 VIP 클릭하여 보호하고 싶습니다 정책 및 개체 >> 가상 IP.
- 할당 이름 VIP를 위해.
- 선택 인터페이스 귀하의 ADC에 VIP 구성되었습니다.
- ~을 입력하십시오. 외부 IP 주소/범위
- 입력 매핑된 IP 주소/범위
- 클릭 OK 버튼을 눌러 구성을 저장합니다.
- 클릭하여 IPV4 정책을 만듭니다. 정책 및 객체 >> IPV4 정책.
- IPV4 정책을 할당합니다. 이름.
- 추가 들어오는 및 발신 인터페이스.
- 게다가 출처 라벨, 선택 전부의.
- 게다가 목적지,를 선택 VIP 귀하가 만든 주소입니다.
- 내 보안 프로필, 토글 웹 응용 프로그램 방화벽 옵션을 선택합니다.
- 내 로깅 옵션, 켜기 허용된 트래픽 기록 을 통한 전부의 세션.
- 클릭 OK 버튼을 클릭합니다.
RELIANOID 구성 #
RELIANOID IPDS는 WAAP 기능뿐만 아니라 차세대 WAF 기능을 갖춘 웹 애플리케이션 방화벽(WAF)도 제공합니다. IPDS 모듈은 DoS 보호, 강력한 기능을 갖춘 웹 애플리케이션 방화벽, RBL(Remote Block Block), 그리고 블랙리스트 정책을 제공합니다.
우리는 OWASP 취약점으로부터 보호하기 위해 WAF 설정에 집중할 것입니다. RELIANOID ADC. 기본적으로 RELIANOID 내장된 규칙이 포함되어 있습니다. 이러한 규칙에는 REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APPLICATION-ATTACK-RFI 등이 있습니다.
이 섹션에서는 사용자 정의 규칙 세트를 만들어 보겠습니다.
명령
규칙 세트 만들기 #
- IPDS >> WAF >> 규칙 세트.
- 클릭 WAF 규칙 세트 생성 버튼을 클릭합니다.
- 할당 이름 규칙 세트를 식별합니다.
- . 규칙 세트 복사 필드에서 드롭다운 목록에서 선택할 수 있습니다. 이 데모에서는 다음을 사용합니다. –규칙 없음–
- 당신은 다음을 할당할 수 있습니다. 기본 작업 as 거부: 요청을 차단하고 남은 규칙을 실행하지 않습니다.
- 클릭 신청 버튼을 클릭합니다.
규칙 추가 #
- 규칙 집합을 만든 후에는 이 규칙 집합에 규칙을 적용해야 합니다. 규칙 탭.
- 클릭 새 규칙 버튼을 클릭합니다.
- 3이 있습니다 규칙 유형우리는 선택합니다 동작.
- 선택 상: 요청 본문이 수신되었습니다..
- 내 해상도 필드, 선택 거부: 요청을 중단하고 남은 규칙을 실행하지 않습니다. 마지막으로 추가하세요 기술설명 규칙에 대해서.
- 클릭 신청 버튼을 눌러 구성을 저장합니다.
조건 추가 #
- 방금 만든 규칙을 클릭하고 스크롤하세요. 상태 안내
- 조건 섹션에서는 어떤 유형의 공격을 차단할지 지정합니다. 조건을 생성하세요 버튼을 클릭합니다.
- 내 변하기 쉬운 필드에서 공격자가 서비스에 액세스하는 데 사용할 가능성이 높은 방법이나 경로를 선택합니다. 이 예에서는 다음을 추가합니다. REQUEST_URI REQUEST_BODY.
- 내 운영자 섹션에서 보호하려는 규칙을 선택하세요. 규칙에는 verifyCreditCard, verifySSN, validateUTF8Encoding, detectXXS, detectSQLi 등이 있습니다. 이 예시에서는 신용카드 확인.
- 이 연산자에 PCRE 형식의 정규 표현식을 추가합니다. Visa 카드의 유효성을 검사한다고 가정하고 다음 정규 표현식을 사용합니다.
^4[0-9]{12}(?:[0-9]{3})?$'운영' 필드 내에 있습니다 . 일부 연산자는 '운영' 매개변수가 필요하지 않다는 점에 유의하십시오.
- 클릭 신청 조건을 생성하려면 버튼을 클릭하세요.
- 오른쪽 상단 모서리에서 동작 섹션에서 녹색 재생 버튼을 클릭하여 규칙을 활성화하세요.
이 규칙이 적용되면 이제 보호하려는 농장에 추가할 수 있습니다.
에 대한 자세한 내용을 보려면 RELIANOID WAF, 읽어보세요 IPDS | WAF | 업데이트
추가 자료 #
로드 밸런서에 대한 SSL 인증서를 구성합니다.
Let's encrypt 프로그램을 사용하여 SSL 인증서를 자동 생성합니다.
DNS 로드 밸런싱 RELIANOID ADC.
DDoS 공격으로부터 보호합니다.
애플리케이션, 상태 및 네트워크 모니터링 RELIANOID ADC.


