Exchange 2016은 어떻게 작동하나요? #
Microsoft Exchange 2016은 Microsoft의 서버 애플리케이션 제품군 중 하나로, 메일 서비스, 사서함, 주소록, 클라이언트 액세스, 자동 검색 커넥터 등을 제공합니다.
독립 실행형 서버의 경우 Microsoft Exchange 2016은 다음 네트워킹 포트를 사용합니다.
TCP / 25 TCP / 465 을 통한 SMTP SMTPS 각각 우편 서비스입니다.
TCP / 143 TCP / 993 을 통한 IMAP IMAPS 각각 클라이언트 접속 서비스입니다.
TCP / 110 TCP / 995 을 통한 POP3 POP3S 각각 클라이언트 접속 서비스입니다.
TCP / 80 TCP / 443 을 통한 아웃룩 웹 액세스 (OWA) 클라이언트 액세스 서비스, 자동 검색 서비스 및 MAPI 서비스를 제공합니다.
조직 내에서 이러한 모든 서비스를 독립형 서버에 구축하는 것은 유지 관리 또는 서비스 중단 시 고가용성 서비스를 제공하지 못하므로 유효한 아키텍처가 아닙니다. 따라서 본 연구에서는 고가용성을 제공하고 단일 장애 지점을 방지하는 확장 가능한 아키텍처를 제안합니다.
Microsoft Exchange 2016 확장 가능 환경 #
아래는 유연하고 확장 가능한 아키텍처를 통해 고가용성으로 Microsoft Exchange 2016 서비스를 구축하기 위한 제안된 환경을 보여줍니다.
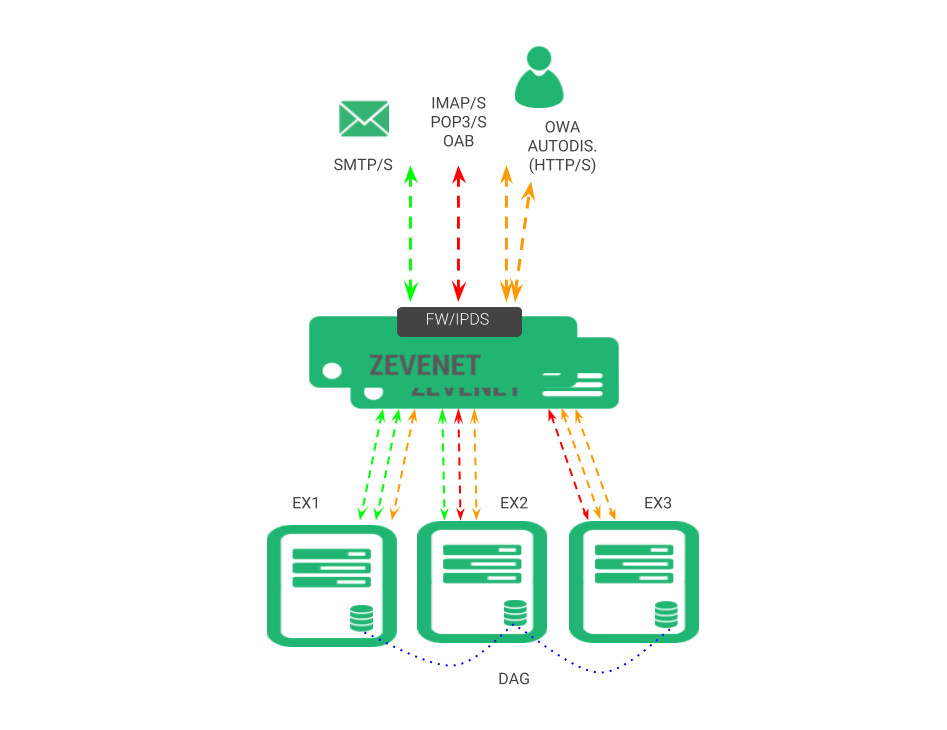
이 아키텍처를 사용하면 유지 관리 또는 장애 발생 시 한 서비스가 다른 서비스에 영향을 미치지 않도록 격리된 Exchange 2016 서비스를 구축할 수 있습니다. 한 쪽에서는 메일링 서비스를, 다른 쪽에서는 클라이언트 액세스 서비스를 그룹화할 수 있습니다. 또한, 각 서비스에 대한 전용 백엔드를 원활하게 구성할 수 있는 유연성을 제공합니다.
요구조건 니즈 #
첫째, 이러한 구성은 확장 가능한 서비스로 변환하기 위해 백엔드 서버에서 처리되어야 합니다.
1. 서비스 이름을 생성합니다 . Exchange 2016의 가상 디렉터리 또는 네임스페이스를 구성할 때는 기본 구성인 호스트 이름(예: exchange.mydomain.com ) 대신 서비스 이름을 사용해야 합니다. 새 네임스페이스는 CA에 전송되는 CRT(인증서 등록 요청)에서 서비스에 대한 새 보안 인증서를 생성하는 데 사용됩니다. 또한, 선택한 네임스페이스는 로드 밸런서에 생성될 팜의 가상 주소로 확인될 수 있도록 회사 DNS에 포함되어야 합니다.
2. MAPI 서비스 . Exchange 2016은 더 이상 이 서비스에 동적 포트를 사용하지 않습니다. HTTP를 통해 지원되며 기본적으로 활성화되어 있지만, 이 서비스를 올바르게 구성하는 것을 잊지 마십시오. HTTP를 통한 MAPI 활성화, 구성 및 테스트 방법에 대한 자세한 단계는 https://technet.microsoft.com/en-us/library/mt634322(v=exchg.160).aspx를 참조하십시오.
3. 데이터베이스 복제를 위한 DAG 서비스를 설정합니다 . CAS 어레이 에서 데이터베이스 가용성 그룹 (DAG) 을 활성화하면 서버 간 사서함 복제를 위한 클러스터링 서비스를 생성할 수 있습니다.
4. 로드 밸런싱 서비스를 생성합니다 . 필요한 가상 서비스를 구성하는 방법은 아래에서 설명합니다. 요구 사항에 따라 모든 서비스를 생성할 필요는 없을 수도 있습니다.
Exchange 가상 서비스 만들기 #
한 번 단위 RELIANOID 배포되고 첫 번째 부팅 매개변수가 설정되면 아래에 설명된 지침을 따르세요.
먼저, 아래 그림과 같이 메뉴 섹션 [네트워크 | 가상 인터페이스] 로 이동하여 Exchange 서비스용 전용 가상 인터페이스를 생성합니다.
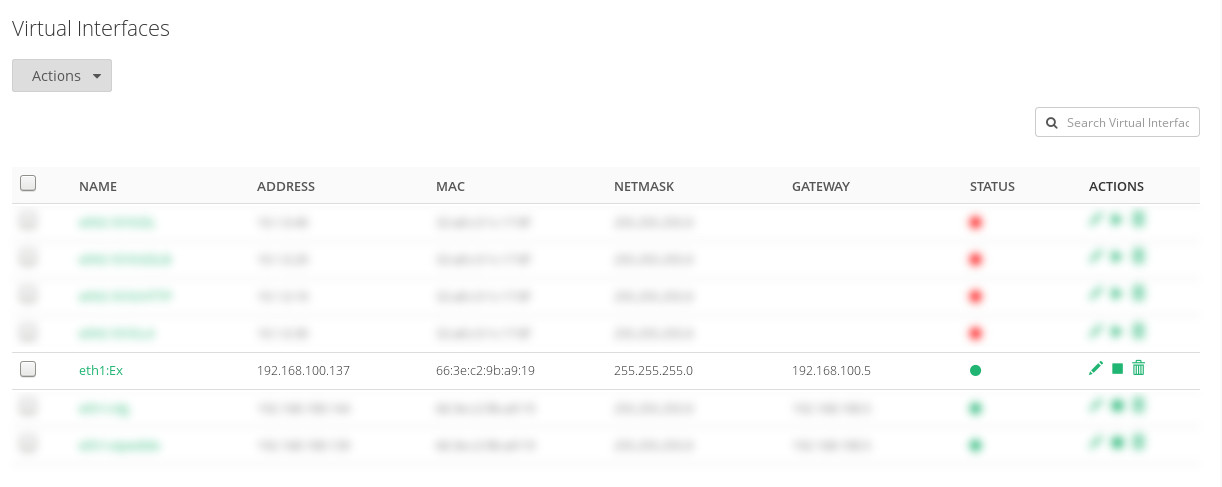
이 IP 주소는 Exchange 서비스의 가상 IP 주소가 될 것이며, exchange.mydomain.com을 조회할 때 회사 DNS에서 이 주소로 확인되어야 합니다.
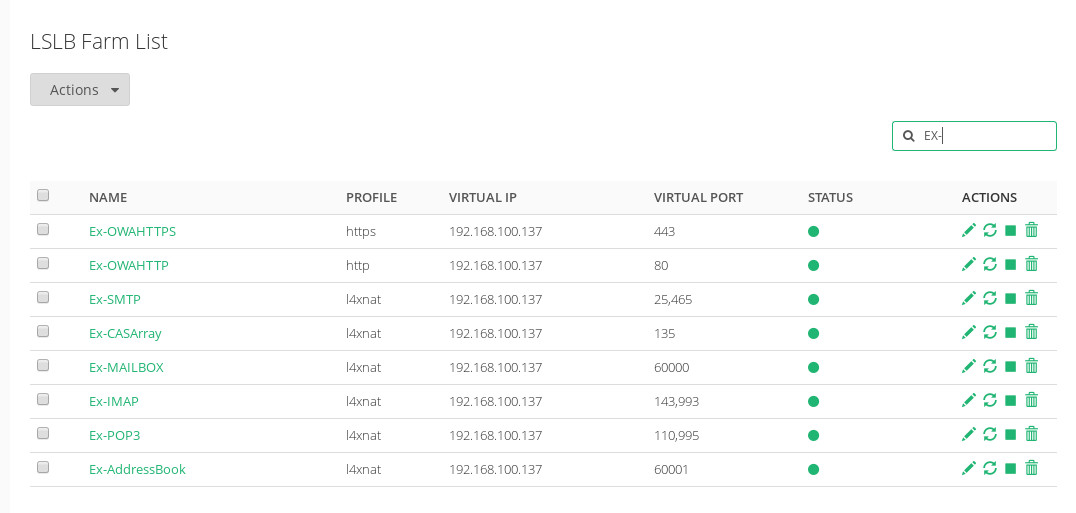
이제 로드 밸런서가 가상 서비스를 생성할 준비가 되었습니다. LSLB | 팜 메뉴 섹션에 접속하면 Exchange 2016의 다양한 서비스를 격리하기 위해 제안된 모든 로드 밸런싱 팜을 생성할 수 있으며, 이는 다음 섹션에서 자세히 설명합니다.
SMTP/S 가상 서비스 생성 #
이는 L4 프로파일을 사용하는 LSLB 팜으로, 백엔드에서 보안이 활성화된 경우 TCP 포트 25 및 465 를 사용하는 가상 메일 서비스로 사용될 예정입니다.
서비스 섹션 에서 SMTP 에 대한 고급 상태 점검을 구성할 수 있습니다.
check_smtp -H 호스트 -w 30 -c 30 -p 25 -t 32
가상 서비스에서 두 개 이상의 포트를 사용하는 경우, 한 번의 상태 점검으로 여러 포트를 테스트하는 것이 좋습니다.
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
IMAP/S 가상 서비스 생성 #
이 구성은 L4 프로필을 사용하는 LSLB 팜으로, 백엔드에서 보안이 활성화된 경우 TCP 포트 143 및 993 을 사용하는 IMAP을 통해 클라이언트 사서함에 연결하는 데 사용됩니다 . 이 서비스는 선택 사항이므로 Exchange 2016에서 IMAP 포트가 활성화되어 있는지 확인하십시오.
서비스 섹션 에서 아래와 같이 IMAP에 대한 간단한 상태 점검을 구성할 수 있습니다.
check_tcp -H 호스트 -p 143 -w 30 -c 30 -t 32
가상 서비스에서 두 개 이상의 포트를 사용하는 경우, 한 번의 상태 점검으로 여러 포트를 테스트하는 것이 좋습니다.
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
POP3/S 가상 서비스 생성 #
이 구성은 L4 프로필을 사용하는 LSLB 팜으로, 백엔드에서 보안이 활성화된 경우 TCP 포트 110 및 995 를 사용하는 POP3를 통해 클라이언트 사서함에 연결하는 데 사용됩니다 . 이 서비스는 선택 사항이므로 Exchange 2016에서 POP3 포트가 활성화되어 있는지 확인하십시오.
서비스 섹션 에서 아래와 같이 POP3에 대한 간단한 상태 점검을 구성할 수 있습니다.
check_tcp -H 호스트 -p 110 -w 30 -c 30 -t 32
가상 서비스에서 두 개 이상의 포트를 사용하는 경우, 한 번의 상태 점검으로 여러 포트를 테스트하는 것이 좋습니다.
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
RPC CAS 사서함 가상 서비스 생성 #
이것은 메일함 서비스에 사용될 L4 프로필을 가진 LSLB 팜입니다. 이 팜은 이전 단계에서 고정된 TCP 포트(예시에서는 60000)를 사용합니다.
서비스 섹션 에서 아래와 같이 이 서비스에 대한 간단한 상태 점검을 구성할 수 있습니다.
check_tcp -H 호스트 -p 포트 -w 30 -c 30 -t 32
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
Outlook 주소록 가상 서비스 만들기 #
이것은 주소록 서비스에 사용될 L4 프로파일의 LSLB 팜이며, 이전 단계에서 고정된 TCP 포트(예시에서는 60001)를 사용합니다.
서비스 섹션 에서 아래와 같이 이 서비스에 대한 간단한 상태 점검을 구성할 수 있습니다.
check_tcp -H 호스트 -p 포트 -w 30 -c 30 -t 32
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
CAS 배열 가상 서비스 생성 #
이는 CAS 어레이 서비스에 사용될 L4 프로파일의 LSLB 팜이며, 기본적으로 TCP 포트 135를 사용합니다.
서비스 섹션 에서 아래와 같이 이 서비스에 대한 간단한 상태 점검을 구성할 수 있습니다.
check_tcp -H 호스트 -p 포트 -w 30 -c 30 -t 32
마지막으로 이러한 서비스에 대한 실제 서버로 사용할 백엔드를 구성합니다.
SSL 오프로딩을 통한 OWA 가상 서비스 생성 #
이 서비스는 클라이언트에게 웹 메일 접속을 제공하는 서비스이며, TCP 포트 80 및 443을 통해 제공될 수 있습니다 . 이 경우, 로드 밸런서에서 SSL 오프로드를 사용하여 Exchange 서버가 웹 SSL 부하를 처리하지 않고 HTTP 연결만 수락하도록 하는 것을 제안합니다.
이를 구축하기 위해 먼저 포트 80에 HTTP 프로필을 사용하는 LSLB 팜을 생성하고, 서비스 섹션에서 아래와 같이 HTTPS로 리디렉션을 구성합니다.

예시에서는 exchange.mydomain.com 과 같은 서비스 도메인을 사용했습니다 . 모든 트래픽이 다른 보안 서버로 리디렉션되므로 백엔드를 입력할 필요는 없습니다.
마지막으로, 변경 사항을 적용하기 위해 새 팜을 다시 시작합니다.
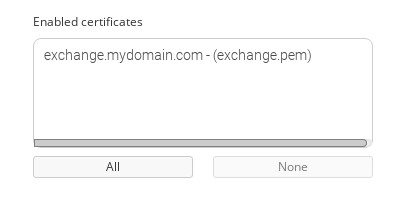
그런 다음, Exchange CAS Array 서비스에서 사용한 것과 동일한 인증서를 PEM 형식으로 변환하여 HTTP 프로필과 HTTPS 리스너를 443 포트에 연결하고 새 LSLB 팜을 만듭니다. 그리고 아래와 같이 서비스에 추가합니다.
마지막으로 고급 상태 점검을 구성하고 포트 80에 연결하는 백엔드 서버를 추가합니다.
check_http -H 호스트 -S -w 10 -c 10 -t 11 -u /owa/healthcheck.htm --기대='200'
변경 사항을 적용하려면 서비스를 다시 시작하세요.
고가용성 및 자동 재해 복구 구성의 Exchange 2016 #
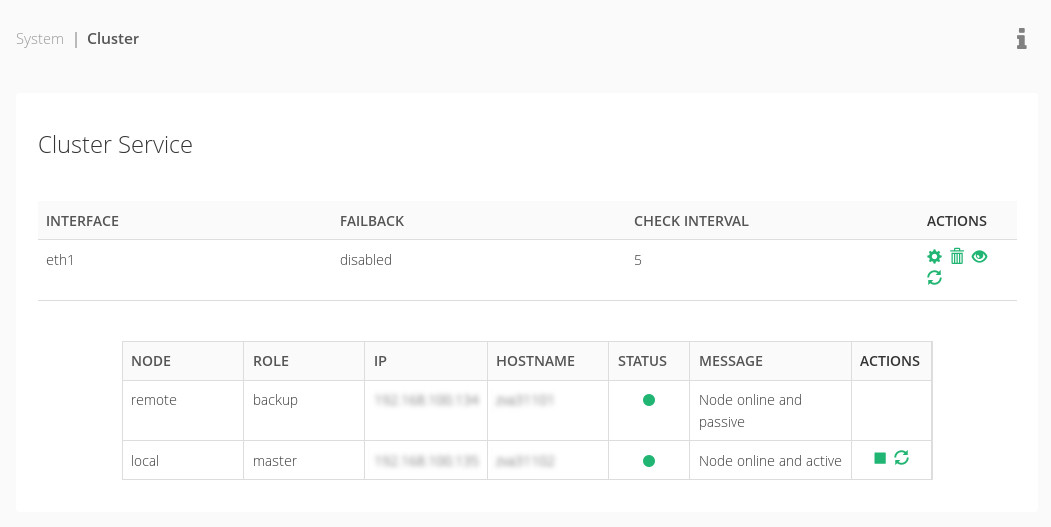
모든 서비스의 부하를 분산하고 고가용성을 확보하면, 부하 분산 장치가 다운되거나 유지 관리 작업으로 인해 단일 장애 지점이 발생하는 것을 방지할 수 있습니다.
으로 RELIANOID 클러스터링 솔루션은 모든 연결과 세션을 실시간으로 복제하여 클라이언트가 중단 없이 한 노드에서 다른 노드로 투명하게 전환할 수 있는 클러스터를 구축합니다. 클러스터 서비스는 애플리케이션 제공 계층에서 고가용성을 제공할 뿐만 아니라, 섹션을 통해 쉽게 구성할 수 있는 자동 재해 복구 기능도 제공합니다. 시스템 | 무리.
Exchange 2016 강화된 보안 #
RELIANOID 침입 방지 및 탐지 시스템은 Exchange 서비스에 보안 계층을 추가하여 당사 사이트의 연결 요청을 신뢰할 수 있도록 보장합니다. 인터넷에서 공개된 가상 서비스가 있는 경우 이 모듈을 활성화하는 것이 좋습니다.
가용성이 뛰어난 Exchange 서비스를 즐겨보세요!
이 기사에 사용된 일부 참고 자료는 다음과 같습니다.
https://docs.microsoft.com/en-us/exchange/plan-and-deploy/deployment-ref/network-ports?view=exchserver-2019
https://sysadminblogger.wordpress.com/tag/zen-load-balancer-exchange-2016/
https://sysadminblogger.wordpress.com/tag/zevenet-load-balancer-exchange-2016/
http://josemct.com/blog/2016/06/22/client-access-server-cas-array-zen-load-balancing/
https://blogs.technet.microsoft.com/exchange/2015/10/08/load-balancing-in-exchange-2016/


