회사 개요 #
Alteon은 Radware의 엔터프라이즈 ADC 제품이며, DefensePro는 보안 및 트래픽 모니터링을 보장합니다. Alteon과 같은 Radware 제품은 보안 기능, 배포 유연성, 그리고 대부분의 가상화 플랫폼에서 모든 Radware 어플라이언스의 다중 가상화 지원을 제공합니다. 그런데 왜 다른 ADC를 사용해야 하는지 다시 생각해 봐야 할까요? 그 이유는 다음과 같습니다.
- 쉽게 접근할 수 있는 지원 리소스가 부족합니다.
- 플랫폼과 기능을 이해하는 데 도움이 되는 오픈소스 프로젝트가 부족합니다.
- 필요할 때 고객 지원이 지연되는 경우.
- 회사의 소재지가 어디이든 Alteon은 글로벌 서비스 제공 범위가 제한적이기 때문에 포괄적인 경로를 찾기가 어렵습니다.
이 문서에서는 설정 방법을 안내합니다. RELIANOID Radware 구성을 기반으로 한 ADC.
사전 조건 #
- A RELIANOID 인스턴스는 PC, 베어 메탈, 가상 환경에 설치되어야 하거나 활성 상태가 있어야 합니다. ZVNcloud 계정. 평가 요청 온프레미스 배포용.
- 웹 그래픽 인터페이스에 액세스할 수 있어야 합니다. 그렇지 않다면 빨리 따라오세요 설치 설명서.
- Radware Alteon 시리즈를 적극적으로 사용해야 하며 아래 섹션에서 설명할 개념에 익숙해야 합니다.
- 가상 서버를 생성할 수 있어야 합니다. RELIANOID 로드 밸런서. 빠른 가이드는 다음과 같습니다. 레이어 4 및 레이어 7 가상 서버 구성.
기본 개념 #
가상 서비스: 가상 서비스는 클라이언트가 리소스에 대한 액세스를 요청하는 Alteon ADC 내의 프로그램입니다. 이러한 서비스에는 HTTP, SNMP, SSH, SIP 등이 있습니다. RELIANOID 원격 서비스와 로컬 서비스, 두 가지 유형의 서비스가 있습니다. 이러한 서비스에 액세스하려면 다음을 수행하세요. 시스템 >> 서비스.
가상 서버: 이러한 서버는 웹에서 모든 요청을 수신하여 해당 서비스나 백엔드로 전달하는 프런트엔드 서버입니다. VIP, 가상 포트예산 및 청취자. 가상 서버 RELIANOID ~라고 농장.
고가용성: 호스트 서버나 ADC 하나가 다운되더라도 서비스가 활성 상태를 유지할 수 있는 기능입니다. 고가용성은 마스터 ADC의 중복 복사본을 구성하고 마스터와 페어링하여 구현됩니다. HA(가용성) RELIANOID 를 통해 달성됩니다 클러스터. 클릭하여 클러스터에 액세스하세요. 시스템 >> 클러스터.
서버 그룹: 클라이언트 요청을 처리하는 실제 서버 또는 가상 사설 서버(VPS)의 집합입니다. 서버 그룹은 다음과 같습니다. 백엔드 그리고 다음을 통해 구현됩니다. 농장 서비스 사용하는 경우 RELIANOID.
실제 서버: 이러한 서버는 애플리케이션을 호스팅하는 물리적 서버 또는 VPS 서버입니다. 이러한 서버는 클라이언트 요청을 처리하거나 사용자 입력을 저장하는 역할을 합니다. 실제 서버를 백엔드 사용하는 경우 RELIANOID.
상태 점검: 백엔드 서버에 전송된 프로브 신호는 해당 서버의 가용성 또는 가용성을 확인하기 위해 사용됩니다. 서비스. 건강 검진은 다음과 같습니다. 농장 수호자 사용하는 경우 RELIANOID.
글로벌 트래픽 리디렉션: 다양한 지리적 위치에서 가장 가까운 데이터 센터로 트래픽을 리디렉션합니다. RELIANOID 다음을 통해 글로벌 부하 분산을 구현합니다. GSLB 농장.
원격 로깅: ADC에서 발생하는 이벤트를 별도의 저장소나 서버에 기록하는 데 사용됩니다. 이러한 이벤트에는 문제, 오류 또는 현재 작업 관련 데이터가 포함됩니다. 원격 로깅 서버를 구성할 수 있습니다. RELIANOID 액세스하여 시스템 >> 서비스 >> 로컬 >> Rsyslog.
링크프루프: 서로 다른 ISP나 라우터 간의 부하를 분산하고자 할 때 사용됩니다. RELIANOID ISP 간의 부하 분산을 구현합니다. DSLB 농장.
구성 예시: DDoS 및 API 보호 #
DDOS 공격은 합법적인 트래픽과 악성 트래픽을 구분하는 데 여러 가지 전략이 필요하기 때문에 추적하기 어려운 공격 유형입니다. 서버가 대량의 신뢰할 수 없는 트래픽으로 과부하되는 것을 방지하려면 다음과 같은 보안 도구를 활용해야 합니다. RELIANOID IPDS는 트래픽 필터링, 속도 제한, 트래픽 셰이핑 및 기타 다양한 방법을 통해 DDoS 보호를 제공합니다.
이 섹션에서는 다음을 사용하여 모든 형태의 DoS 보호 구성을 설명합니다. RELIANOID이러한 구성은 Radware 구성을 기반으로 합니다.
RADWARE 구성 #
네트워크 구성 #
- 클릭 네트워크 왼쪽 사이드바의 메뉴 항목.
- 클릭 + 네트워크를 추가하려면 버튼을 클릭하세요.
- 할당 이름.
- 클릭 + 버튼을 다시 누릅니다.
- 좋아하는 것을 선택하십시오 네트워크 유형IPV4이든 IPV6이든.
- 입력 유형을 그대로 두십시오. IP 마스크.
- 입력 주소 마스크 해당 네트워크에 대해서.
- 클릭 문의하기 버튼을 클릭합니다.
BDoS 프로필 만들기 #
- 네트워크 보호 >> BDoS 프로필.
- 클릭 + 버튼을 클릭합니다.
- 입력 프로필 이름.
- 내 홍수 보호 설정, 사용 가능한 모든 옵션을 활성화합니다.
- 이내 대역폭 설정, 인바운드 및 아웃바운드 트래픽 대역폭을 5000kbps로 제한할 수 있습니다.
- 이내 할당량 설정, 들어오고 나가는 TCP, UDP, ICMP, IGMP 설정을 백분율로 제한할 수 있습니다.
- 내 패킷 보고 및 추적 설정두 가지 체크박스, 패킷 보고 및 패킷 추적을 모두 활성화할 수 있습니다.
- 클릭 문의하기 버튼을 클릭합니다.
네트워크 보호 정책 만들기 #
- 네트워크 보호 >> 네트워크 보호 정책.
- 클릭 + 정책을 추가하려면 버튼을 클릭하세요.
- 입력 정책 이름.
- 내 분류선택한다. SRC 네트워크 as 어떤.
- 선택 DST 네트워크 이전 섹션에서 만든 것과 같습니다.
- 왼쪽 메뉴에서 방향 as 편도.
- 내 동작 탭에서 이미 생성한 BDoS 프로필을 선택합니다.
- 내 패킷 보고 및 추적 설정 탭패킷 보고를 활성화합니다.
- 클릭 문의하기 버튼을 클릭합니다.
- 메뉴 표시줄 아래에 있는 정책 업데이트 버튼을 클릭하세요.
RELIANOID 구성 #
- IPDS >> DoS >> DoS 규칙 생성.
- 입력 이름 농장을 식별합니다.
- 를 선택 통치 4가지 사전 설정된 규칙에서.
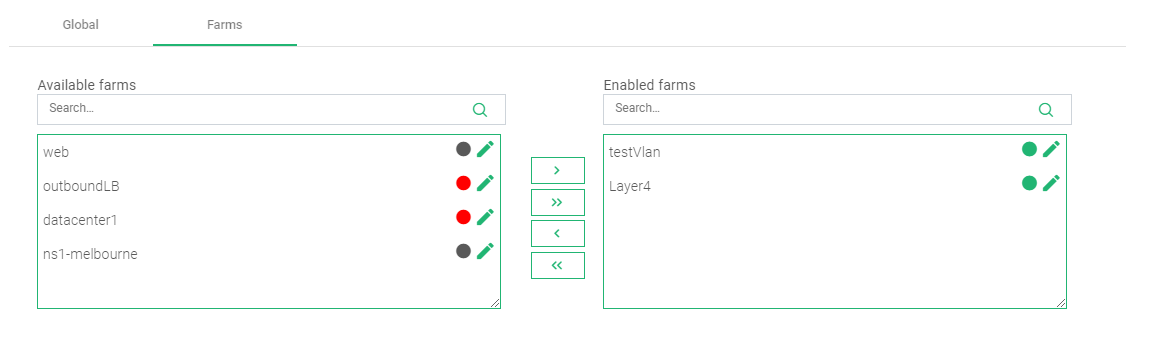
- 이 규칙을 농장에 적용하려면 다음을 클릭하세요. 농장 탭.
- 관심 있는 농장을 드래그 앤 드롭하세요 이용 가능한 농장 에 활성화된 농장.
- 오른쪽 상단 모서리에서 아래의 녹색 재생 버튼을 클릭하세요. 행위 안내
- 이 과정을 반복하고 4가지 규칙을 모두 사용하여 DoS를 최대한 완화합니다.
참고 :
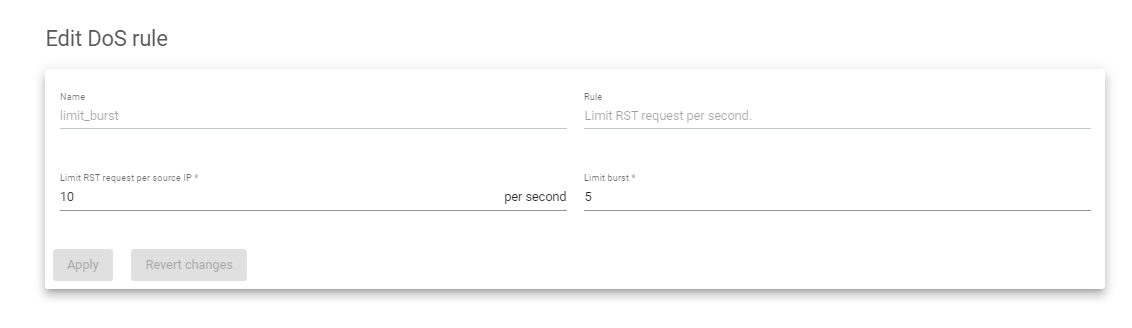
규칙에 대해서는, 소스 IP당 총 연결 제한, 하나의 소스 IP 주소가 가질 수 있는 연결 수를 제한하려면 숫자를 입력하세요.
규칙에 대해서는, 초당 RST 요청 제한, 소스 IP당 1초 내 RST 요청 수를 제한하려면 숫자를 입력하세요. 리미트 버스트 실제 차단이 발생하기 전에 소프트한 한도 역할을 합니다.
추가 보안 구성: 사이트 간 VPN #
A 사이트 간 VPN (가상 사설망)을 통해 조직은 인터넷을 통해 네트워크를 안전하게 연결할 수 있습니다. 이 유형의 VPN은 일반적으로 지사와 같은 두 개의 원격지를 본사 네트워크에 연결합니다. 사이트 간 VPN은 RELIANOID IPsec과 같은 프로토콜을 사용하여 두 네트워크 간에 전송되는 데이터를 암호화하여 안전하고 개인 정보를 보호합니다.
IPsec은 보안을 제공하기 위해 두 가지 주요 프로토콜인 인증 헤더( AH )와 캡슐화 보안 페이로드( ESP )를 사용합니다. AH는 IP 패킷에 대한 인증 및 무결성 보호를 제공하고, ESP는 기밀성, 인증 및 무결성 보호를 제공합니다.
이 섹션에서는 다음을 사용하여 사이트 간 VPN을 구성합니다. RELIANOID 동일한 회사 내 두 개 이상의 조직 간에 인터넷을 통해 전송되는 데이터의 보안을 보장합니다.
Radware의 사이트 간 VPN 구성에 대한 자세한 내용은 다음 문서를 참조하십시오. LinkProof를 통한 사이트 간 VPN 터널 구성 방법
명령: #
VPN 프로필 만들기 #
- 네트워크 >> VPN >> VPN 생성.
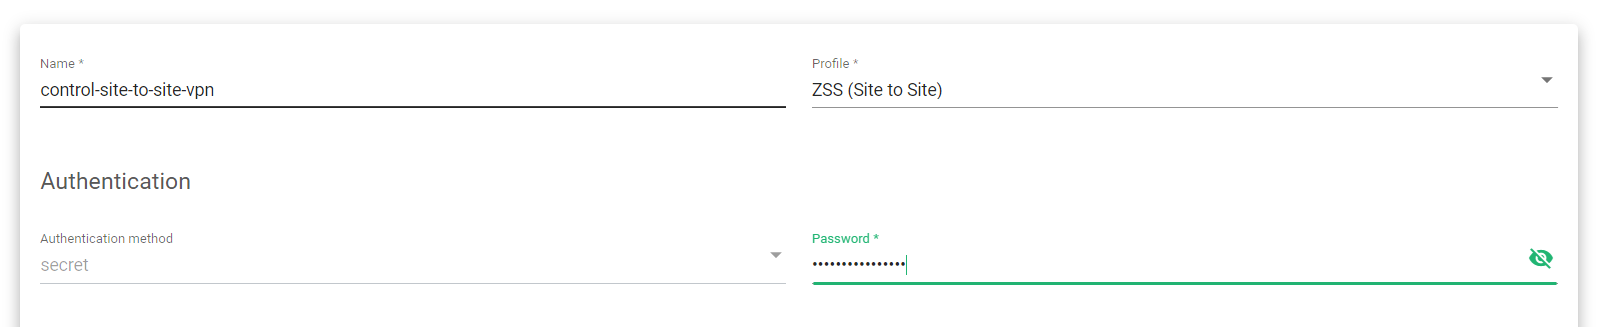
- 적당한 것을 입력하십시오 이름 VPN을 식별합니다.
- 프로필 선택 ZSS(사이트 간).
- 인증 방법은 기본적으로 비밀입니다. 강력한 비밀번호를 입력하세요. 비밀번호 VPN 자격 증명을 보호합니다.
게이트웨이 구성 #
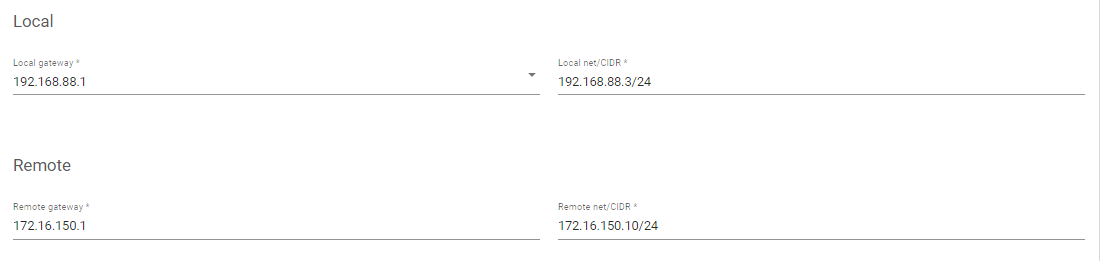
- 입력 IP 주소 로컬 게이트웨이 및 해당 지역 네트워크/CIDR*
- 입력 IP 주소 원격 게이트웨이 광고의 원격 네트워크/CIDR*
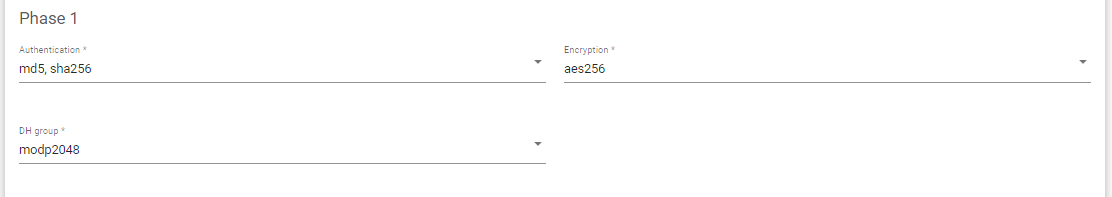
IKE 1단계 협상 #
- 선택 인증 1단계 방법.
- 선택 암호화 1단계 협상 방법
- 선택 DH 그룹 1단계 협상을 위해.
IKE 2단계 협상 #
- 단계 선택 프로토콜 무결성과 인증을 위해.
- 선택 인증 방법.
- 선택 암호화 연산.
- Diffie-Hellman(을 선택하세요DH 그룹).
- 를 선택 무작위 의사 함수 사용.
- 클릭 신청 버튼을 눌러 구성을 저장합니다.
참고 : 원격 ADC 또는 데이터센터 지점에서도 동일한 구성을 적용했는지 확인하십시오.
추가 리소스 #
웹 애플리케이션 방화벽 구성.
로드 밸런서에 대한 SSL 인증서를 구성합니다.
Let's encrypt 프로그램을 사용하여 SSL 인증서를 자동 생성합니다.
애플리케이션, 상태 및 네트워크 모니터링 RELIANOID ADC.
데이터링크/업링크 로드 밸런싱 RELIANOID ADC.
DNS 로드 밸런싱 RELIANOID ADC.


