HTTP/2 리셋 공격이란 무엇인가요? #
HTTP/2 리셋 공격(RST_STREAM 공격이라고도 함)은 웹 통신에 사용되는 HTTP/2 프로토콜을 표적으로 하는 사이버 공격 유형입니다. HTTP/2 리셋 공격에서 공격자는 악의적이거나 특수하게 조작된 RST_STREAM 프레임을 웹 서버로 전송하여 서버와 클라이언트(예: 웹 브라우저) 간의 정상적인 HTTP/2 연결을 방해하거나 종료하려고 시도합니다. RST_STREAM 프레임은 HTTP/2 프로토콜의 일부이며 HTTP/2 스트림을 갑자기 종료하는 데 사용됩니다.
반면, HTTP/2 Rapid Reset 공격은 HTTP/2 연결을 더욱 빠르고 효율적으로 중단시키고 불안정하게 만드는 HTTP/2 Reset 공격의 변형입니다. 이 공격에서 공격자는 대상 서버로 대량의 RST_STREAM 프레임을 연속적으로 빠르게 전송합니다. 이 공격의 핵심 특징은 RST_STREAM 프레임 전송 속도가 매우 빠르다는 점입니다. 이는 서버의 처리 능력을 초과하여 서버가 단시간 내에 상당수의 HTTP/2 스트림을 종료시키게 됩니다.
HTTP/2 리셋 공격은 어떻게 작동하나요? #
일반적으로 HTT/2 재설정 공격은 다음과 같이 동작합니다.
1. 공격자는 대상 서버와 HTTP/2 연결을 시작합니다.
2. 연결 중에 공격자는 특정 스트림 식별자 또는 기타 악의적인 매개변수를 포함하는 RST_STREAM 프레임을 전송합니다.
3. 서버는 이러한 RST_STREAM 프레임을 수신하면 관련 HTTP/2 스트림을 갑자기 종료하여 해당 스트림에 대한 서버와 클라이언트 간의 통신이 중단됩니다.
4. 이러한 중단은 페이지 렌더링 불완전, 서비스 중단 또는 서버 측 리소스 고갈과 같은 다양한 바람직하지 않은 결과를 초래할 수 있습니다.
HTTP/2 리셋 공격의 목적은 다양할 수 있습니다. 서비스 중단을 유발하거나, 서비스 거부(DoS) 상황을 유발하거나, 서버 측 HTTP/2 스택의 취약점을 악용하는 데 사용될 수 있습니다. 공격자는 이 방법을 사용하여 서버의 RST_STREAM 프레임 처리 방식의 취약점을 악용할 수 있습니다.
HTTP/2 리셋 공격을 완화하려면 어떻게 해야 하나요? #
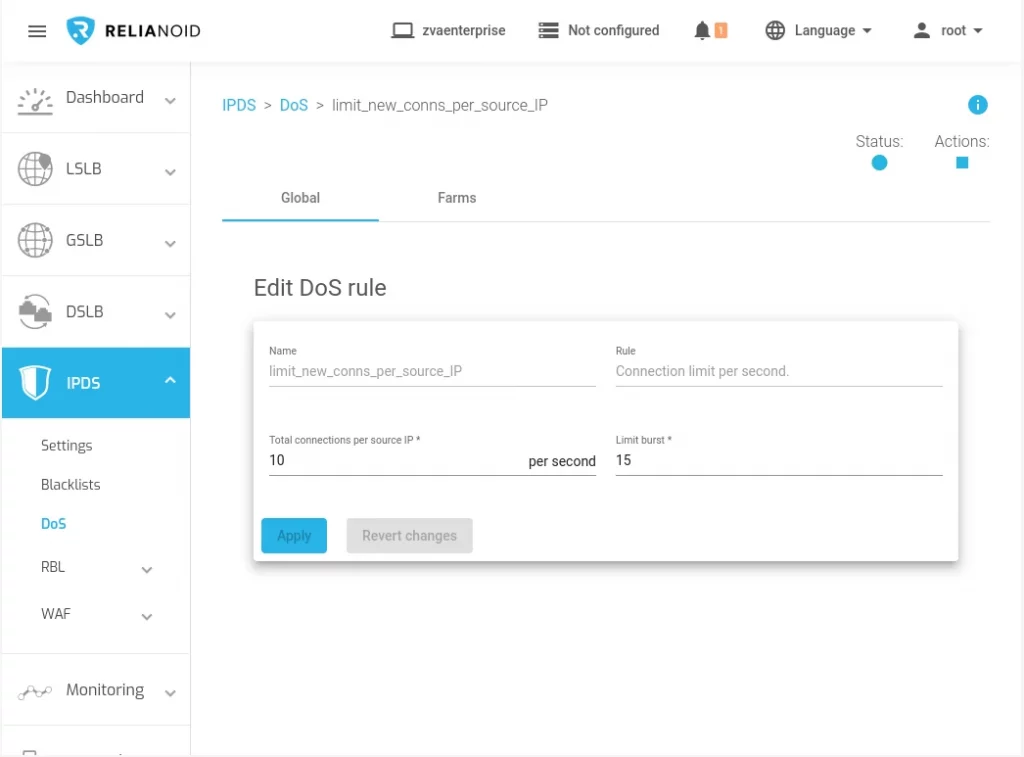
HTTP/2 재설정 공격을 완화하기 위해 서버 관리자와 개발자는 HTTP/2 구현을 최신 상태로 유지하고, 보안 조치를 적용하며, 수신 HTTP/2 트래픽의 속도 제한 및 필터링을 고려하여 이러한 공격의 영향을 방지하거나 제한해야 합니다. 또한, 서버의 동작과 로그를 모니터링하여 비정상적이거나 의심스러운 활동이 있는지 확인해야 합니다.
다음과 같은 고급 보안 기능을 갖춘 로드 밸런서를 사용하여 RELIANOID 로드 밸런서를 사용하면 다음을 활용할 수 있습니다. 서비스 거부 에 포함된 구성 요소 IPDS 클라이언트당 새로운 연결의 속도를 제한하는 모듈입니다.