역할 기반 액세스 제어 설정 #
Relianoid 로드 밸런서 에는 역할 기반 접근 제어 ( RBAC ) 모듈이 포함되어 있습니다 . RBAC는 사용자, 역할 및 권한을 중심으로 정의되는 정책 중립적인 접근 제어 메커니즘입니다. 이 모듈은 다양한 데이터 소스를 연결하고 특정 사용자 자격 증명을 요청합니다.
지원되는 데이터 출처는 다음과 같습니다.
LDAP. 사용자는 기존 LDAP 시스템에 대해 기록됩니다. 예: OpenLDAP, 마이크로 소프트 액티브 디렉토리 및 기타 LDAP 애플리케이션 솔루션.
지방의사용자는 로컬에 대해 기록됩니다. 리눅스 사용자 데이터베이스 (/ etc / 그림자).
검증 시스템 구성 #
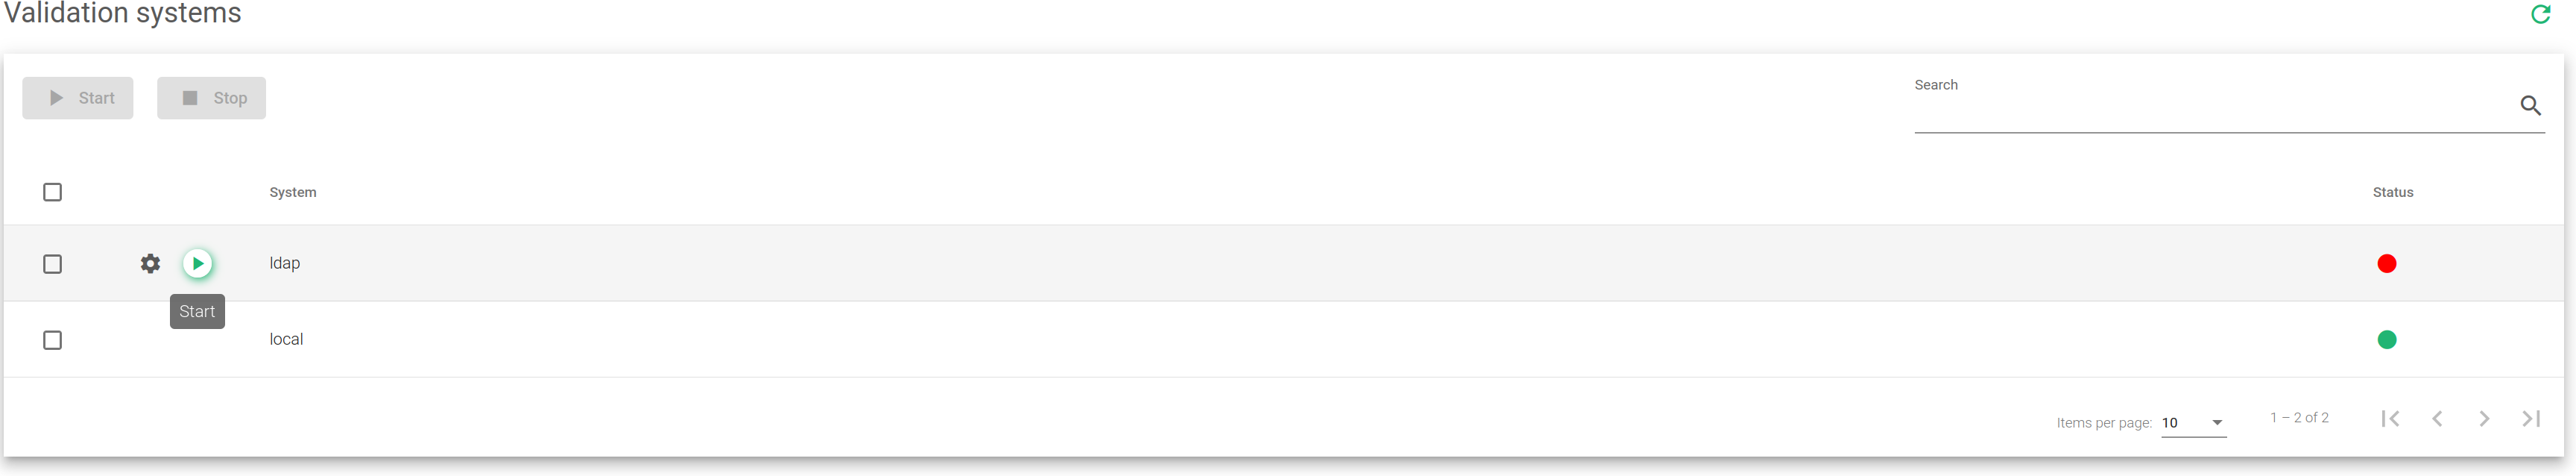
위 스크린샷에서 볼 수 있듯이, 유효성 검사 시스템은 필요에 따라 활성화 또는 비활성화할 수 있습니다. 유효성 검사 시스템이 두 개 이상 활성화된 경우, LDAP를 통해 사용자를 로그아웃시키려는 시도가 먼저 이루어집니다. 사용자를 찾을 수 없는 경우, 로컬 데이터 소스( /etc/shadow )를 통해 시도합니다.
의 필드 검증 시스템 표는 아래와 같습니다.
시스템. 로그인한 사용자에 대한 유효성 검사 모듈을 정의합니다. 이 버전에서는 LDAP 지방의 지원됩니다. LDAP 검증의 경우, 이 섹션의 후반부에서 설명하는 대로 시스템을 구성해야 합니다.
Status. 상태는 활성화 또는 비활성화입니다. 초록색 검증 시스템이 활성화되어 있는지 여부를 나타내는 표시기 빨간색 비활성화된 경우.
행위지원되는 작업은 다음과 같습니다.
- 스타트인증 모듈 사용을 활성화합니다.
- 중지인증 모듈 사용을 비활성화합니다.
- 구성검증 모듈을 설정하고 몇 가지 테스트를 실행하여 LDAP 커넥터가 올바르게 구성되었는지 확인합니다.
LDAP 유효성 검사 커넥터 구성 #
올바른 LDAP 커넥터를 구성하려면 이러한 매개변수를 입력해야 합니다.
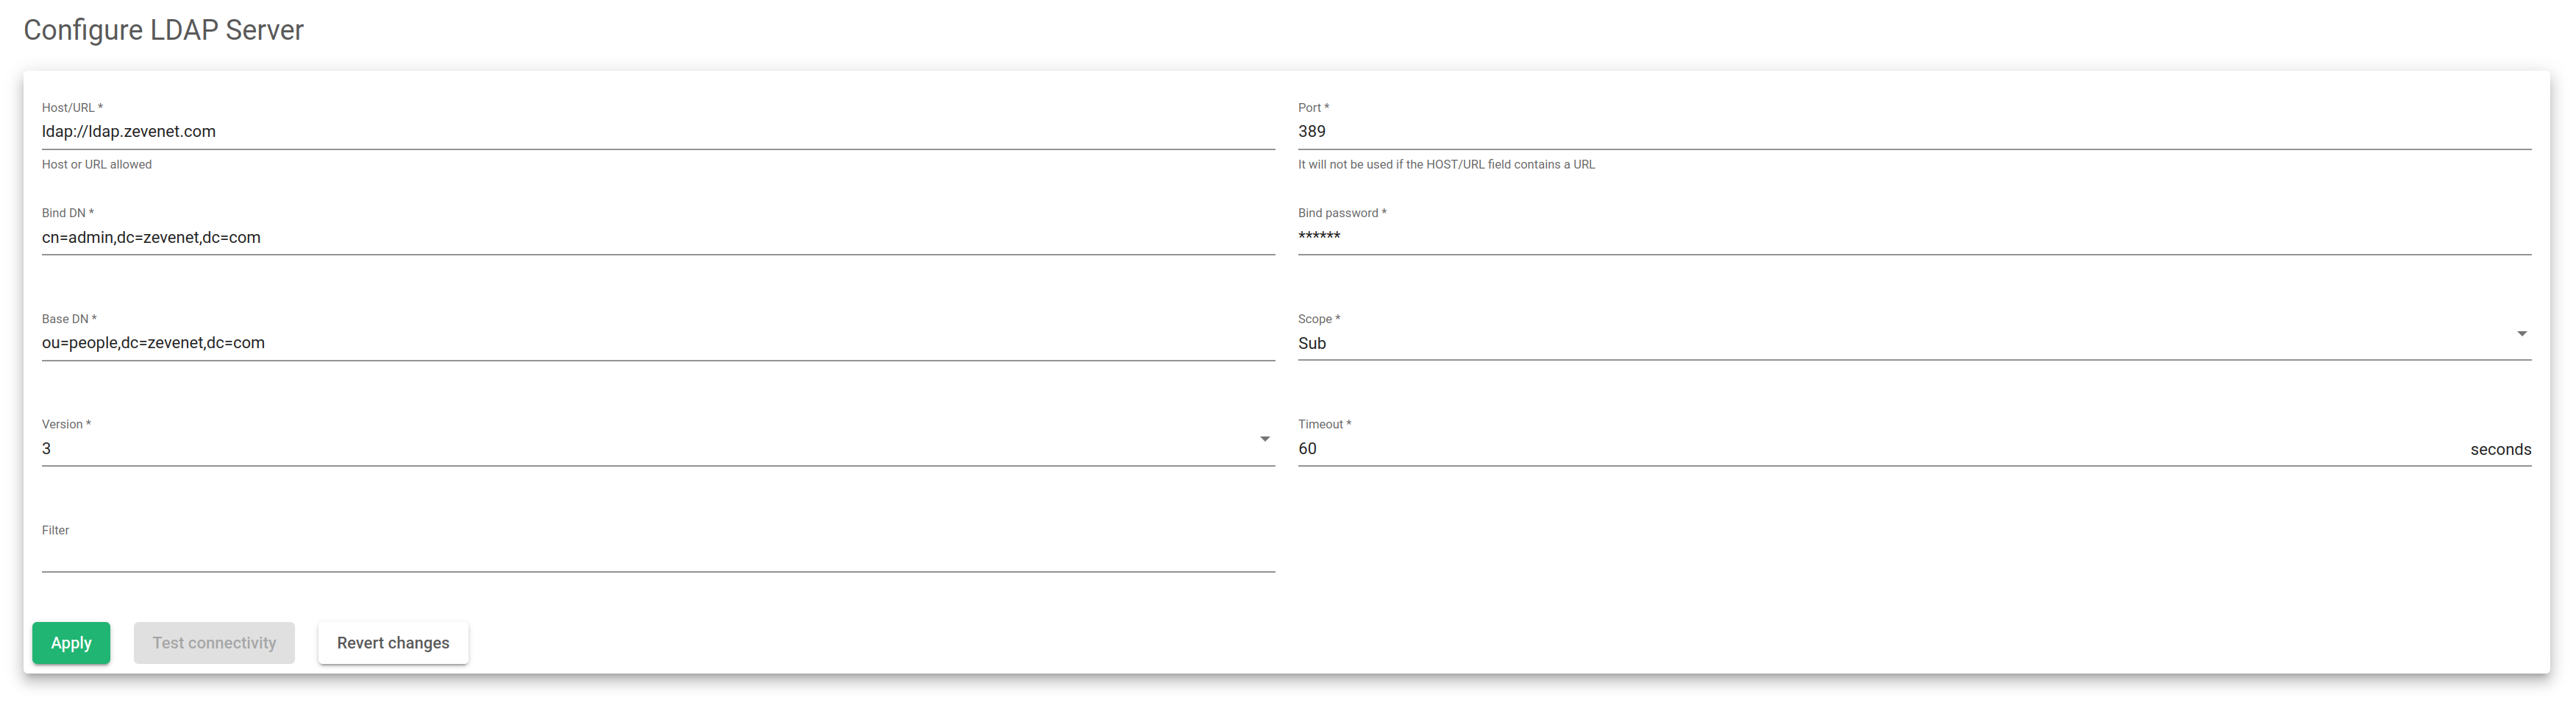
호스트/URLLDAP에 접근할 수 있는 서버입니다.
포트. LDAP 서버가 수신하는 TCP 포트입니다. 기본적으로 389 또는 636입니다. LDAPS (SSL).
바인드 DNLDAP 서버에서 인증할 때 사용할 자격 증명(사용자 이름)입니다.
바인드 비밀번호. 비밀번호는 바인드 DN 사용자.
기본 DNLDAP 서버가 사용자 인증을 검색하기 시작하는 디렉토리 내의 지점입니다.
범위이 범위는 LDAP 검색이 얼마나 깊이 수행되어야 하는지를 나타냅니다.
버전LDAP 서버에 액세스할 LDAP 버전을 지정합니다.
시간 초과검색 결과를 찾지 못할 경우 LDAP 시간 초과 기간을 결정합니다.
필터. 애플리케이션에 액세스할 수 있는 사용자 또는 그룹의 수를 지정하거나 제한하는 속성입니다.
아래 검색 예시는 위에서 설명한 필드를 사용한 것입니다. 바인딩된 DN 사용자 외에도 LDAP에서 다른 사용자가 검색된 것을 확인할 수 있습니다.
root@client:~$ ldapsearch -h ldap.relianoid.com -D cn=admin,dc=relianoid,dc=com -b ou=people,dc=relianoid,dc=com -W LDAP 비밀번호 입력: # 확장 LDIF # # LDAPv3 # 기본 범위 하위 트리 포함 # 필터: (objectclass=*) # 요청: ALL # # people, relianoid.com dn: ou=people,dc=relianoid,dc=com objectClass: organizationalUnit objectClass: top ou: people # johndoe, people, relianoid.com dn: cn=johndoe,ou=people,dc=relianoid,dc=com cn: johndoe givenName: John gidNumber: 500 homeDirectory: /home/users/johndoe sn: doe loginShell: /bin/sh objectClass: inetOrgPerson objectClass: posixAccount objectClass: top uidNumber: 1000 uid: johndoe userPassword:: e2NSWVBUfXVLdXXXXFcxNGZaOGfdaJyZW8= # 검색 결과 검색: 2 결과: 0 성공 # numResponses: 3 # numEntries: 2
uid 와 password 속성은 RBAC 모듈 인증에 사용된다는 점에 유의하십시오.
필요한 속성이 확인되고 LDAP 검색이 작동하면 RBAC LDAP 모듈이 아래와 같이 구성됩니다.
- LDAP 서버: ldap.relianoid.com .
- 포트: 명령에 포함되지 않으므로 기본적으로 389입니다.
- 바인드 DN: cn=admin,dc=relianoid,dc=com .
- 바인딩 DN 비밀번호: 비밀번호.
- 기본 검색: ou=사람, dc=렐리아노이드, dc=컴 .
- 필터: 예시에서는 사용되지 않았습니다.
작업 . 일부 작업은 구성 후에 사용할 수 있습니다.
- 신청. 새로운 구성을 제출하고 적용합니다.
- 테스트 연결LDAP 연결 테스트를 시작합니다.
- 변경 사항 되돌리기수정된 양식 필드를 마지막으로 적용된 값으로 재설정합니다.
고려 사항 #
주인 필드는 다음 형식을 지원합니다. 주인 or URL프로토콜을 지정하려면 URL을 사용하세요.ldap://ldap.relianoid.com or ldaps://ldap.relianoid.com).
포트 URL을 구성하는 경우 이 필드를 사용할 필요가 없습니다. 포트는 기본적으로 설정되어 있지만, 사용되는 LDAP 포트가 기본값이 아닌 경우 포트를 지정해야 합니다.
범위 필드는 적용할 검색 수준을 나타내는 데 사용할 수 있습니다. 서브: 구성된 기본 DN과 사용 가능한 모든 하위 수준에서 검색이 수행됩니다. 한: 구성된 기본 DN과 하위 레벨의 1단계 헤드에서 검색이 수행됩니다. Base: 하위 수준에서 검색하지 않고 기본 DN에서만 검색이 수행됩니다.
필터 필드는 조건으로 사용됩니다. 주어진 UID 여기에 표시된 속성이 포함되지 않으면 비밀번호가 정확하더라도 로그인이 올바르지 않게 됩니다. 이 필드는 LDAP 시스템이 로그인 목적으로 다른 속성을 사용하는 경우 로그인 동작을 수정하는 데에도 사용됩니다. 여기에 사용된 속성을 표시해야 합니다. 예를 들어, Active Directory의 속성을 사용합니다 sAMA계정 이름 로그인용. 모든 조건이 일치하도록 필터를 연결할 수 있습니다. 예: (&(sAMAccountName=%s)(memberOf=CN=sysadmins, OU=yourOU, DC=yourcompany, DC=com)).


