RELIANOID 웹 응용 프로그램 방화벽 #
웹 애플리케이션 방화벽(WAF)은 HTTP(S) 팜 내에서 악성 HTTP 트래픽을 식별하고 차단하는 데 중요한 역할을 합니다. WAF는 패턴 분석을 통해 체계적인 규칙 집합에 기반한 고급 보안 정책을 적용하고, 이를 HTTP 팜에 적용합니다. SSL 패킷을 복호화한 후, WAF 규칙을 검토하여 SSL 트래픽 내의 HTTP 본문에 패턴을 적용할 수 있도록 합니다.
The RELIANOID IPDS 패키지에는 다음이 포함됩니다. OWASP ModSecurity 핵심 규칙 세트사전 로드되어 바로 사용할 수 있으며, 사용자는 다양한 공격으로부터 시스템을 포괄적으로 보호하기 위한 맞춤형 규칙 세트를 자유롭게 생성할 수 있습니다. OWASP 규칙에 대한 자세한 내용은 OWASP Modsecurity Project를 참조하십시오. 또한, RELIANOID WAF 모듈은 HTTP 보호를 넘어 기능을 확장하여 다음을 포함합니다. 고급 HTTP 콘텐츠 조작를 포함한 리디렉션 재 작성.
WAF 규칙 세트 보기 #
WAF 규칙 세트 보기는 사용 가능한 규칙 세트와 할당된 팜 서비스에 대한 개요를 보여줍니다.
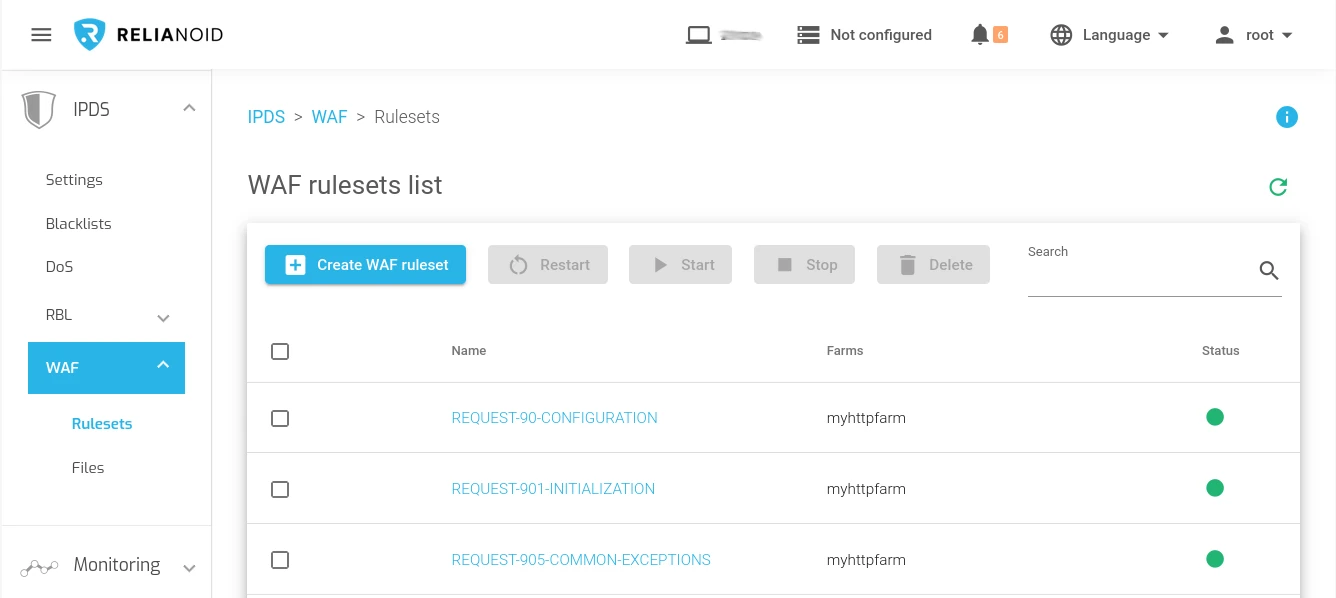
이름. 규칙 집합을 식별하는 설명적인 이름입니다. 클릭하면 편집 양식으로 이동합니다.
농장규칙이 적용되는 농장입니다. 농장 목록은 옆에 있는 위쪽 화살표를 사용하여 확장할 수 있습니다. 전원 오른쪽에 열 머리글이 있습니다. 기본적으로 20자로 제한됩니다.
지위규칙 집합 상태는 다음 상태 색상 코드로 표시됩니다.
- 초록색. 수단 사용함해당 규칙 집합은 해당 규칙 집합을 사용하는 팜에서 확인 중입니다.
- 빨간색. 수단 DISABLED규칙 집합이 활성화되어 있지 않으므로 팜에 아무런 영향을 미치지 않습니다.
작업 . WAF 규칙 상태에 대해 허용되는 작업:
- 편집필요한 경우 규칙 집합 설정을 수정하거나 팜 서비스를 할당합니다.
- 다시 시작WAF 규칙을 다시 초기화합니다.
- 스타트. WAF 규칙 세트를 적용합니다.
- .. 규칙 집합을 제거합니다.
OWASP CRS 규칙 세트 시스템 이해 #
OWASP CRS 규칙 세트는 일반적인 공격 탐지 규칙으로 구성되어 모든 웹 애플리케이션에 대한 기본적인 보호 수준을 제공합니다.
작동 모드 #
OWASP CRS 사전 로드 규칙 세트는 두 가지 모드로 작동합니다.
이상 점수 모드 (기본값): 이 모드는 정확한 로그 정보와 유연한 차단 정책 때문에 권장됩니다. "협업 탐지 모드"라고도 하며, 각 일치 규칙에 '이상 점수'를 할당합니다. 수신 및 발신 규칙 평가가 완료되면 이상 점수에 따라 차단 조치가 실행되며, 일반적으로 기본 403 오류가 발생합니다.
자체 포함 모드 : 이 모드는 조치를 즉시 적용합니다. 리소스 사용량을 줄이는 대신 차단 정책의 유연성과 상세 감사 로그(최초로 탐지된 위협만 기록됨)는 다소 떨어집니다. 규칙은 사용자가 지정한 차단 조치(예: 거부, 삭제)를 따릅니다. 첫 번째로 일치하는 규칙이 해당 조치를 실행하며, 많은 IDS와 마찬가지로 최초 일치 후에는 평가가 중단되는 경우가 많습니다.
기본 OWASP CRS 규칙 세트 #
이러한 사전 로드된 보호 규칙은 사용자의 선호도에 따라 구성됩니다. 이 규칙을 사용하려면 다음과 같은 방식으로 적용하시기 바랍니다.
요청-90-구성 요청-901-초기화
# 보호하려는 내용에 따라 다른 OWASP 규칙 세트를 적용합니다.
요청-949-차단-평가 응답-959-차단-평가 응답-980-상관관계 # 로깅 목적으로만 사용하세요. 문제 해결 시에만 활성화하세요.
OWASP 핵심 규칙 세트 내에서 REQUEST-901-INITIALIZATION 규칙 세트는 보안 규칙의 전반적인 동작을 구성할 수 있는 다양한 옵션을 제공하는 기초 요소 역할을 합니다. 사용자는 이 규칙 세트를 통해 특정 보안 요구 사항에 맞춰 설정을 세밀하게 조정할 수 있으며, 이는 규칙 구성 프로세스의 핵심 기반이 됩니다. REQUEST-949-BLOCKING-EVALUATION 및 RESPONSE-959-BLOCKING-EVALUATION 규칙 세트는 이상 징후 점수를 기반으로 차단 조치를 평가하고 실행함으로써 사전 예방적 보안 태세에 중요한 역할을 합니다. 이 규칙 세트는 OWASP 핵심 규칙 세트가 잠재적 위협을 실시간으로 식별하고 방지하는 기능을 크게 향상시킵니다. 이와 더불어 RESPONSE-980-CORRELATION 규칙 세트는 응답을 상호 연관시키고 분석하는 데 중점을 두어 진화하는 보안 문제에 효과적으로 대응하고 탐지할 수 있는 OWASP 핵심 규칙 세트의 전반적인 기능을 강화합니다. 이러한 규칙 세트들을 통해 사용자는 웹 애플리케이션을 위한 강력하고 적응력 있는 보안 프레임워크를 구현할 수 있습니다.
편집증 수준, 샘플링 및 이상 점수 이해 #
편집증 수준 설정을 사용하면 규칙 검사 강도를 지정하여 이상 징후 점수에 영향을 줄 수 있습니다. 편집증 수준이 높을수록 더 많은 규칙을 적용하여 보안이 강화되지만, 오탐지로 인해 정상 트래픽이 차단될 위험이 커질 수 있습니다. 각 수준에 대한 권장 사항은 다음과 같습니다.
편집증 레벨 1 (기본값): 초보자, 다양한 설치 환경, 표준 보안 설정에 적합하며 오탐지가 거의 없습니다.
편집증 레벨 2: 포괄적인 범위와 강화된 보안을 원하는 중급 및 숙련된 사용자에게 권장됩니다. 일부 오탐(false positive)이 발생할 수 있습니다.
편집증 레벨 3: 높은 보안 요구 사항이 있는 설비에서 거짓 양성 결과를 처리하는 숙련된 사용자를 대상으로 합니다.
편집증 레벨 4: 매우 높은 보안 요구 사항이 있는 시설을 보호하는 숙련된 사용자에게 권장되지만, 라이브로 전환하기 전에 해결이 필요한 수많은 거짓 양성 결과가 발생할 가능성이 있습니다.
차단 수준을 높이려면 REQUEST-901-INITIALIZATION 규칙 세트 로 이동한 다음, 원시 모드에서 편집 하고 규칙 ID 901120을 수정하십시오 . setvar:'tx.blocking_paranoia_level=1'을 원하는 수준으로 바꾸십시오.
탐지 민감도 수준을 활용하면 , 이상 점수 계산에 영향을 주지 않고 더 높은 민감도 수준의 규칙을 실행할 수 있습니다. 이러한 유연성을 통해 민감도 수준 2의 규칙을 민감도 수준 1의 정밀하게 조정된 시스템에 통합할 수 있으므로, 설정된 임계값을 초과하여 점수가 상승할 수 있는 잠재적인 오탐에 대한 우려를 완화할 수 있습니다. 기본 설정에서 탐지 민감도 수준은 차단 민감도 수준과 일치합니다. 탐지 민감도 수준을 높이려면 REQUEST-901-INITIALIZATION 규칙 세트 로 이동한 다음, 원시 모드에서 편집 하고 규칙 ID 901125를 수정하십시오 . setvar:'tx.detection_paranoia_level=%{TX.blocking_paranoia_level}'을 원하는 수준으로 바꾸십시오(예: setvar:'tx.detection_paranoia_level=2' ).
CRS의 각 규칙에는 심각도 수준이 할당되며, 기본 점수는 규칙이 일치할 때 이상 점수 에 미치는 영향을 나타냅니다 . 심각도 수준과 해당 점수는 다음과 같습니다.
결정적인: 5의 이상 점수, 주로 애플리케이션 공격 규칙(93x 및 94x 파일)에서 발생합니다.
ERROR: 주로 아웃바운드 누출 규칙(4개 파일)에 의해 생성된 이상 점수 95입니다.
경고: 악성 클라이언트 규칙(3개 파일)으로 인해 주로 발생하는 이상 점수 91입니다.
주의: 프로토콜 규칙(2개 파일)으로 인해 주로 발생하는 이상 점수 92입니다.
이상 감지 모드 에서는 이러한 점수가 누적되어 단일 요청으로 여러 규칙이 트리거될 수 있습니다. 이러한 기본 점수는 일반적으로 조정할 필요가 없지만 특정 요구 사항에 따라 사용자 지정할 수 있습니다.
누적 이상 점수는 수신 요청 또는 발신 응답이 차단되는 기준점 으로 정의할 수 있습니다 . 기본적으로 대부분의 감지된 수신 위협은 심각도 5점을 받으며, 경미한 위반 사항은 더 낮은 점수를 받습니다. 기본 차단 임계값에서 CRS는 이전 버전과 유사하게 동작하여, 하나의 심각한 규칙 일치만으로도 요청을 차단하고 로그를 기록합니다. 차단 임계값을 7 또는 10과 같이 더 높은 값으로 조정하면 CRS의 민감도가 낮아져 차단 전에 여러 규칙 일치가 필요할 수 있습니다. 그러나 임계값을 높이면 일부 공격이 규칙이나 정책을 우회할 수 있으므로 주의해야 합니다. 대안으로, 권장되는 배포 전략은 초기에는 높은 이상 점수 임계값(>100)을 설정하고 시스템에 대한 신뢰도가 높아짐에 따라 점진적으로 낮추는 것입니다. 이는 시간이 지남에 따라 보안을 강화하는 선제적인 접근 방식입니다.
기본적으로 수신 이상 점수 임계값은 5로, 발신 이상 점수 임계값은 4로 설정되어 있습니다. 수신 이상 점수 임계값을 수정하려면 REQUEST-901-INITIALIZATION 규칙 세트 로 이동한 다음, 원시 모드에서 편집을 선택 하고 규칙 ID 901100을 수정합니다 . `setvar:'tx.inbound_anomaly_score_threshold=5'`를 원하는 값으로 바꿉니다(예: ` setvar:'tx.inbound_anomaly_score_threshold=4'` ). 발신 이상 점수 임계값 도 마찬가지로 규칙 ID 901110 에서 `setvar:'tx.outbound_anomaly_score_threshold=4'`를 바꿔 수정합니다.
조기 이상 점수 모드 차단 (Early Anomaly Scoring Mode Blocking)은 2단계와 4단계가 끝날 때까지 기다리지 않고, 1단계와 3단계가 완료될 때 요청 및 응답의 이상 점수를 조기에 평가할 수 있도록 합니다. 이 모드를 활성화하면 조기 평가 중에 이상 임계값에 도달할 경우 즉시 차단되어 2단계(및 4단계) 실행을 건너뛸 수 있습니다. 조기 차단을 활성화하려면 REQUEST-901-INITIALIZATION 규칙 세트 내에서 규칙 ID 901115를 활성화하여 변수 tx.early_blocking을 1(기본적으로 비활성화됨)로 설정하십시오. 조기 차단이 활성화된 경우 2단계(또는 4단계) 경고를 유발하는 페이로드가 평가되지 않으므로 잠재적인 경고가 숨겨질 수 있다는 점에 유의해야 합니다. 향후 조기 차단을 비활성화하면 2단계에서 발생한 새로운 경고가 드러날 수 있습니다.
점진적 도입/샘플링 비율 기능은 기존 운영 사이트에 CRS를 통합할 때 발생할 수 있는 잠재적인 문제(예: 오탐 및 예상치 못한 성능 저하)를 완화하기 위해 설계되었습니다. CRS를 신중하게 도입하려면 초기에는 제한된 수의 요청에 대해서만 CRS를 활성화할 수 있습니다. 문제가 해결되고 설정이 안정되면 규칙 세트가 적용되는 요청 비율을 점진적으로 늘릴 수 있습니다. REQUEST-901-INITIALIZATION 규칙 세트 내 규칙 ID 901130 에서 tx.sampling_percentage 값을 설정하여 코어 규칙에서 처리하는 요청 비율을 조정할 수 있습니다 . 기본값은 100으로, 모든 요청에 대해 CRS 검사가 수행됩니다. 검사 대상 요청은 ModSecurity에서 생성한 의사 난수를 기반으로 선택됩니다. CRS 검사 없이 요청이 통과되는 경우 성능상의 이유로 감사 로그에는 기록되지 않지만 오류 로그에는 기록됩니다. 오류 로그 기록을 비활성화하려면 CRS를 포함한 후 지정된 지시문을 실행하십시오.


